




















Qiita Jobs、ユーザーの興味関心を事前に告知せず企業へ提供 運営元が謝罪
転職支援サービス「Qiita Jobs」で、利用企業がユーザーの興味関心などを閲覧できる機能を、ユーザーに事前に知らせないまま実装していたと、運営元のIncrementsが3月31日に明らかにした。実装時期は2019年11月19日以降で、20年3月26日に停止したという。同社は「個人情報保護法上、不十分な対応でした」と不備を認め、謝罪した。
 転職支援サービス「Qiita Jobs」
Incrementsが企業向けに公開していた情報は、ユーザーがよく読む記事のタグ、関心があるワード、IPアドレスを基に推定した利用エリアの3種類。Qiita Jobsに求人を掲載したことがある企業は、これらの情報を閲覧できたという。同社は19年11月19日に公式ブログを更新し、関心ワード、関心カテゴリー、行動ログ、アクセスした都道府県を広告サービスなどに利用する旨を公表していたが、ユーザーへの事前の告知はしていなかった。
同社は3月25日にも、Qiitaのユーザーが読んだ記事の傾向を事前の合意なしにプロフィールページに表示する機能を設け、「プライバシーに関わる」「デフォルトでオフにするべき」などと批判を集めていた(同日中に機能停止)。この件を契機に、同社が個人情報の取り扱い体制について社内調査を進めた結果、Qiita Jobsでもこれに似た不備があったとしている。
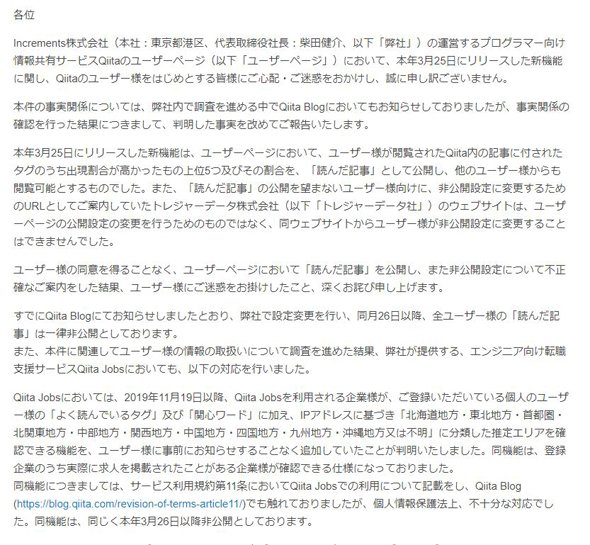 Incrementsによる経緯説明
Incrementsは、QiitaとQiita Jobsのユーザー情報を、データ管理プラットフォームなどを手掛けるトレジャーデータ社のデータベースで管理しているという。ただし、トレジャーデータを含む第三者が閲覧できない措置を講じている他、ユーザーの個人情報をトレジャーデータとやりとりした事実はないとしている。
Incrementsは「QiitaとQiita Jobsにおける個人情報の取扱い不備および、サービス利用規約とプライバシーポリシーの記載が正確ではなかったことにより、ユーザーの皆さまへご迷惑をおかけしたことに関しまして、重ねておわび申し上げます」と謝罪している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR