




















“withコロナ時代”に求められる企業のセキュリティ体制 専門家が指摘する心構え(2/2 ページ)
有識者によるアドバイスは
では、これらのセキュリティリスクに対し、企業や組織はどのような心構えや体制を整えるべきか。経済産業省の近畿経済産業局、総務省の近畿総合通信局、関西情報センターで構成する「関西サイバーセキュリティ・ネットワーク事務局」は、そんな疑問に対して「心構え5箇条」と題した指針を公開している。
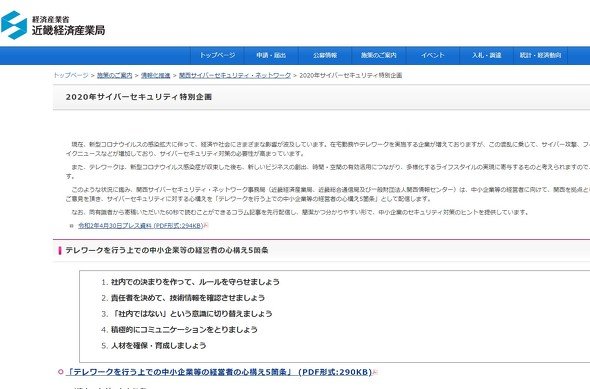
内容は次の通りだ。「テレワーク可能な業務とそうでない業務を仕分ける責任者を決める」「社員が守るべきルールを明確化する」「システム責任者を決定し、必要な裁量や権限を与える」「(セキュリティに関する)技術情報を責任者に収集させ、問題点を確認させる」──いずれも指針を作成するにあたっては、専門家の意見を参考にしている。
神戸大学大学院の森井昌克教授は、「社内ではない」という意識を従業員の間で高めておく必要性を説いている。例えば、セキュリティ対策などを施すべきものとして、VPNなどのツールだけに注目しがちだが、「(悪意なく、業務用PCを危険にさらしてしまう可能性があるため)同居する家族であっても油断しない」「不用意なPCの利用はマルウェアの感染を引き起し、社内ネットワークの不正アクセスにつながる」といった恐れがあることから、自宅に置いているPCそのものを守るということを念頭に置くべきという。
立命館大学の上原哲太郎教授は、「アクセス権を意識すべき」と強調。フィッシングによるパスワードの奪取など、アクセス権を奪おうとしている攻撃に十分な注意が必要で、本人確認に複数の情報を組み合わせる「多要素認証」の導入を検討するべきという。さらに業務情報は会社指定のシステムに保存することを徹底し、PCのローカルに保存すべきではないとしている。
また、大阪大学の猪俣敦夫教授は「(安全性は)人の意識次第でどうにでもなる」として、セキュリティ対策は技術だけではなく、人々の意識の切り替えも考慮すべきとしている。
セキュリティインシデントの原因として意外と多いという人為的ミスの発生を防ぐためには作業に集中するべきで、そのためには従業員同士が声を出して積極的にコミュニケーションを行い意識を切り替えやすい環境を用意することが有効。これが重大インシデントの発生を回避する一助になるという。
ここで挙げられた対策について、当たり前すぎて拍子抜けした人もいるだろう。しかし、キャッシュレス決済を巡る不正出金の問題で、“やっていて当たり前と誰もが思っていたことが意外と抜けている”という状態が明るみに出た。これらはまだ氷山の一角かもしれない。
あらためて一度冷静に立ち止まり、基本に立ち返って今の体制がサイバーセキュリティ対策に十分であるか、見つめ直すことは決して無駄にならないだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR