




















note、IPアドレス漏えい問題の調査を完了 再発防止策で「セキュリティ上問題ない状態に改善した」
コンテンツ配信サービス「note」を運営するnote社は9月30日、8月に起きた記事投稿者のIPアドレス漏えい問題についての調査を終え、各種の再発防止策を行ったと発表した。現在は「セキュリティ上問題ない状態に改善されている」という。
noteでは8月14日、noteユーザーのIPアドレスが、記事詳細ページのソースコードから確認可能な状態だったことが分かったと発表。同社は一時的にサービスを停止した。
問題が起きた原因について同社は「システム実装時の考慮が足りず、投稿者のIPアドレスを意図せず露出してしまうコードが残っていた」としている。
問題の発生後、同社はnoteのサービスで使っている全てのソースコードを調査。IPアドレスなどの情報が第三者から見える恐れがある欠陥に対しセキュリティ対策を行ったという。一部の利用者のIPアドレスが記載されたページが「ウェブ魚拓」などの記録サービスに残っていたため、関係サービスと連携して削除を進めているとしている。なお、ウェブ魚拓の他に「Bing」「Wayback Machine」の3サービスについては全て削除されていることを確認しているという。
外部のサイバーセキュリティ専門機関とも連携し、IPアドレスの他にもnoteと連携させたSNSのアカウント情報や下書き保存している記事の本数など、不必要な情報がAPIを通じて表示されないよう変更した。
ユーザーの「マイページ」に表示していた事業者名や連絡先などの情報が、ページ上非表示になっていてもソースコード上に残り続けていた問題についても、IPアドレスの問題が発覚した8月14日に削除したとしている。
今後は再発防止のため、情報漏えいや不正アクセスを早期に発見するシステムを導入し、脆弱(ぜいじゃく)性の調査やデータの保存体制の見直しなどを行う。ユーザーに向けては、パスワードの強度を知らせる仕組みやクレジットカードの情報を登録する際にパスワードの再入力を求める仕様を導入するとしている。
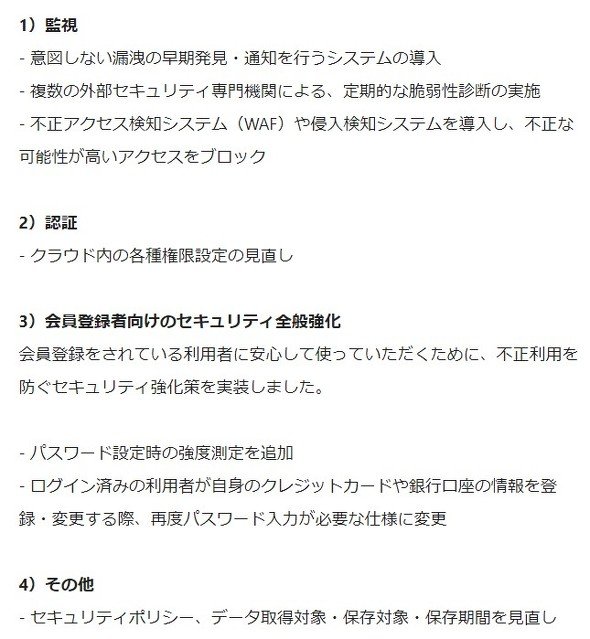 今後の対策
【編集履歴:2020年9月30日午後7時10分 タイトルなど一部表現を修正しました】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR