




















今更聞けない「ゼロトラストセキュリティ」の基本 具体的にはどう守る?(2/2 ページ)
どんな攻撃が防げるのか
ゼロトラストセキュリティは「不正アクセス」「標的型攻撃」「APT攻撃」「情報漏えい」などの対策で効力を発揮する。
不正アクセス、標的型攻撃、APT攻撃は、さまざまな手段で攻撃対象のネットワークやデータに侵入し、ウイルスに感染させたり情報や資源を盗む攻撃。情報漏えいは、これらの攻撃によるものと、従業員の作業ミスなどで意図せず情報が外部に流出するものがある。
攻撃者も従業員も等しく行動を制限し監視することで、侵入も流出も防ぐ仕組みがそろうのだという。
全行動に認証や認可を求めていたら面倒では?
しかし、行動を起こすたびに認証や認可を行っていると、当然ながら生産性が落ちる可能性がある。この問題を回避するために使えるのがシングルサインオン(SSO)だ。
SSOとは各種ツールやデータにアクセスする際の認証情報をあらかじめ保存しておけば、一度ポータルにログインするだけで、複数のツールやデータに追加の認証なしでアクセスできるようにする仕組み。本人確認の手間を省いて利便性を高める効果がある。
ポータルのIDとパスワードがばれると全てのシステムにアクセスされてしまうようにも見えるが、SSOにアクセスを集約することで通信を監視しやすくするという“関所”の役割もあるという。
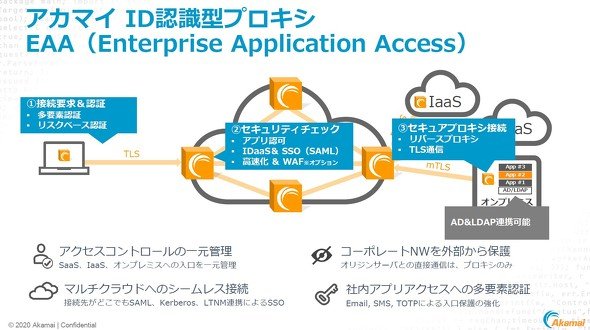
ゼロトラストセキュリティでは、認証を突破したユーザーであっても全ての通信を監視し、不審な行動があればブロックする。SSOはパスワードのような「知識認証」、スマートフォンなどのデバイスを使う「所有認証」、指紋や光彩などを使う「生体認証」を組み合わせた多要素認証を採用している場合もある。認証プロセスを強固にしたうえで、通過する通信をまとめて監視し、必要に応じて遮断することで、監視の強化と利便性の向上を同時に実現することもできる。
他にも、ネットワークやシステムを細かく分離して相互の行き来をしにくくする「マイクロセグメンテーション」を行う製品や、一般的なウイルス対策製品などを組み合わせることでゼロトラストセキュリティの体制が構築できる。
テレワークは新型コロナ対応として導入が進んだ。デル・テクノロジーズが8月に発表した調査によると、コロナの影響でテレワークを導入した中堅企業の約54%がテレワークを継続する意向を示すなど、ニューノーマル時代の勤務の在り方の一つとして一部で定着を見せている。
社内ネットワークの内外という概念が曖昧になる中、政府もサイバーセキュリティ対策としてゼロトラストセキュリティの導入を検討しており、今後も注目を集めるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
2
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで通信障害 全国の5G SA契約者の一部で
-
7
KDDI、東日本エリアで一時通信障害 ドコモ・ソフトバンクに続き連日で発生
-
8
auメールで朝から障害 全国で利用しづらい状況に
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR