




















佐賀市のサイト、市民が送信したマイナンバーカード画像など外部から閲覧できる状態に
佐賀市は3月2日、同市の公式Webサイトで、問い合わせフォームから送信された画像データがインターネット上で閲覧可能な状態になっていたと発表した。マイナンバーカードや免許証の写真など、個人情報を含む画像113件が、外部から閲覧できる状態だったという。
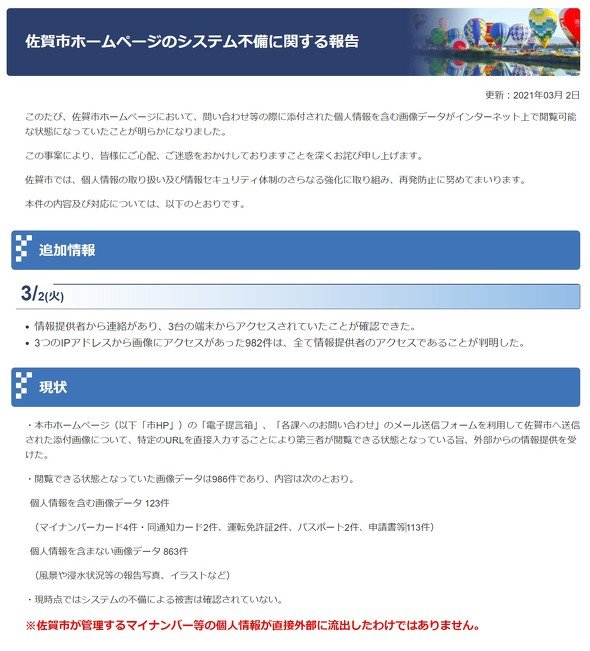 佐賀市のニュースリリースより
サイト内の「電子提言箱」「各課へのお問い合わせ」のメール送信フォームを使って市に送信された986件の画像が、特定のURLを直接入力することで第三者が閲覧できる状態になっていた。
閲覧可能だった画像は986件で、うち113件は個人情報を含んでいた。内訳は、マイナンバーカード4件、マイナンバー通知カード2件、運転免許証2件、パスポート2件、申請書など。個人情報を含まないデータは、風景や浸水状況の報告写真、イラストなど計863件。
原因は、2019年10月のサイト改修時に新たに実装したメール送信フォームの画像添付機能に不備があったこと。改修は、委託先の企業・プライムが担当した。
メール送信フォームから送信された画像データは、サーバ保存後、メール本文とともに各課に送信される仕組み。サーバに保存された送信者情報や内容にはアクセス制限がかかっていたが、画像データのアクセス制限は適切に設定されておらず、特定のURLを直接入力すると閲覧できる状態だったという。
2月25日に情報提供を受け、問題のフォルダへのアクセス制限をかけ、データを削除するなど対策を行った。データを送信した人への連絡も進めている。データへの外部からのアクセスは982件あったが、すべて情報提供者によるものだったという。
市は再発防止策として、システム開発を外注する際、個人情報などが適切に保護されるよう仕様書に明記することや、個人情報保護対策についての説明を委託先に求め、適切にセキュリティが確保されているかの確認を徹底するとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR