




















PayPay銀行をかたるフィッシングに注意 「フィッシング対策でセキュリティ更新」偽る
フィッシング対策協議会は6月29日、PayPay銀行をかたるフィッシングメールを確認したとして注意を呼び掛けた。メールは「フィッシング対策のセキュリティ更新で、個人情報の再確認が必要」という内容。偽サイトに誘導し、個人情報を窃取するという。
メールの件名は「【重要】PayPay銀行からのお知らせ」「【重要】普段と異なる環境からのログインを検知しました(PayPay銀行)」など。本文には「ご確認を頂けない場合、カードのご利用制限がかけされえる恐れがございます」「不正な出金被害に遭わないよう、以下の対応をおすすめいたします」(いずれも原文ママ)といった記載があるという。
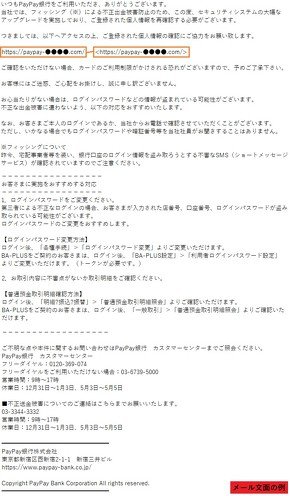 フィッシングメールの文面の一例
誘導先はPayPay銀行のログインページに似せた偽サイトで、IDやパスワード、クレジットカード番号、暗証番号の入力を求めてくる。URLは「http://pay-back.●●●●.vip/」「https://pay-back.●●●●.com/」「https://pay1.●●●●.com/」など。
偽サイトは29日午前11時時点で稼働中。フィッシング対策協議会は、不審なサイトにはアクセスせず、個人情報などを入力しないよう呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR