




















Microsoftのローコードアプリ開発ツールPower Appsポータルの設定ミスで約3800万件の個人情報漏えい
米セキュリティ企業のUpGuardは8月23日(現地時間)、米Microsoftの「Power Appsポータル」で作成された47の組織のアプリで、合計3800万件に上る個人情報の漏えいがあったと発表した。
UpGuardは5月にこの問題を発見し、Microsoftおよびデータを漏えいさせていた企業には通知済み。アプリの脆弱性のせいではなく、ある機能を初期設定のまま使うとホストされているデータが公開されてしまう仕様になっていたためだ。
Power Appsは、Microsoftが「だれでもローコードのアプリをすばやく構築して共有できる」と謳う、クラウドホスト型BI(ビジネスインテリジェンス)アプリ作成スイート。Power Appsポータルは、外部に公開するウェブサイトを作成できるツール。
 MicrosoftのPower Appsはプログラミングの知識がなくてもアプリを構築できるサービス
今回の情報漏えいは、Power Appsポータルのリストからデータを取得するためのOData APIを有効にすると、初期設定で匿名ユーザーでもリストデータに自由にアクセスできる仕様になっていたことが原因とUpGuardは指摘する。
Microsoftの公式ドキュメントには、設定を誤るとODataのフィードが公開されるという警告はあるが、Microsoft自身の複数のアプリでも設定が誤っていたとUpGuardは指摘する。
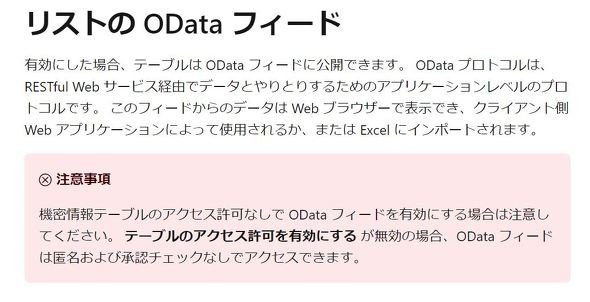 OData APIの警告
47組織には、American Airlines、Ford、ニューヨーク市交通局、Microsoftの複数のサイトが含まれ、新型コロナウイルス感染症の連絡先追跡に使用される個人情報、新型コロナワクチン接種の予約、求職者の社会保障番号、従業員ID、数百万の名前と電子メールアドレスなどにアクセスできた。
これらのデータが悪用された形跡は確認されていないとしている。
Microsoftはこの問題は脆弱性ではないとしているが、ユーザーがミスしないよう初期設定を変更し、ユーザーがPower Appsポータルを自己診断するためのツールを提供した。
【訂正:2021年8月24日午後9時50分 Power Appsの初期設定としていましたが、Power Appsポータルの初期設定、に修正しました。】
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR