




















「ETCが無効になった」と偽るフィッシングメールに注意 クレカ情報など盗む
フィッシング対策協議会は9月7日、「ETCサービスが無効になった」とかたり、偽サイトに誘導して個人情報やクレジットカード情報などを詐取しようとするフィッシングメールの報告が増えているとして注意を呼び掛けた。
メールの件名は「【重要】普段と異なる環境からのログインを検知しました(ETC利用照会サービスピューロー)」「ETCサービスのお知らせ」「ETC利用照会サービス」など。
本文には「ETCサービスが無効になった」「24時間以内に確認しないとアカウントをロックする」などと記載。確認先と偽ったリンクから、本物の「ETC利用照会サービス」に似せたフィッシングサイトに誘導する。
フィッシングサイトのURLは「https://etc-meisai.jp.●●●●.shop/」「https://etc-meisai.jp.●●●●.top/」「https://info.etc-jp.●●●●.fm/」など。公式サイトのURL(https://www.etc-meisai.jp/)に似せたものもあるので注意が必要だ。
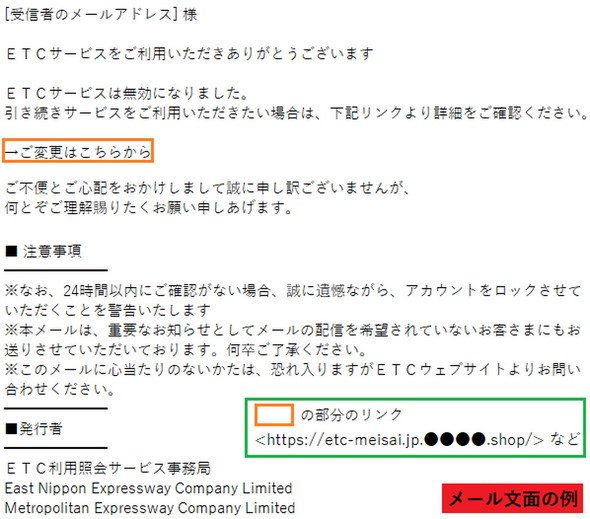 フィッシングメール本文のイメージ
誘導先では本人確認とかたり、氏名やメールアドレス、電話番号、生年月日、請求先住所、クレジットカードの名義人やカード番号、有効期限、セキュリティコードの入力を求められる。
ETC利用照会サービスのWebサイトでは、公式のアドレス「admin@ml.etc-meisai.jp」以外から届いたメールは不正なメールの可能性があるため開かないよう呼び掛けている。
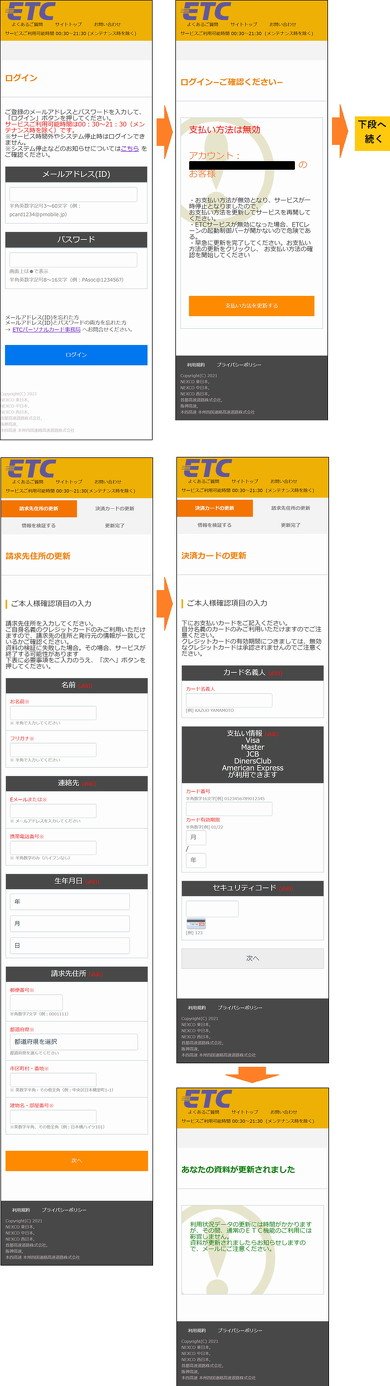 フィッシングサイトのイメージ
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
4
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR