




















1Password、非ユーザーとも安全にパスワードを共有できる「Psst!」機能
パスワード管理ツール「1Password」を提供する米1Passwordは10月12日(現地時間)、登録してあるパスワードなどの情報を誰とでも安全に共有できる新機能「Psst!」(Password Secure Sharing Tool)を発表した。これまでもユーザー同士であれば情報を共有できたが、Psst!はユーザーではない人とも共有できる。
非ユーザーとの情報共有は最もリクエストの多い機能の1つだったという。例えば、来客に自宅のWi-Fiのログインパスワードを教えたり、企業ユーザーであれば、1つのプロジェクトだけに参加する取引先をイントラネットに招待したりするというようなニーズがある。
利用するには、パスワード一覧画面で共有したいパスワードを右クリックすると「Get a link to share this item」というカードが表示されるので、ここでリンクの有効期限を選択し、共有相手のメールアドレスを入力する。有効期限は初期設定では1週間だ。共有相手のメールアドレスを入力せず、誰でも表示できるようにすることもできる。また、1人が表示したら無効になるよう設定することもできる。
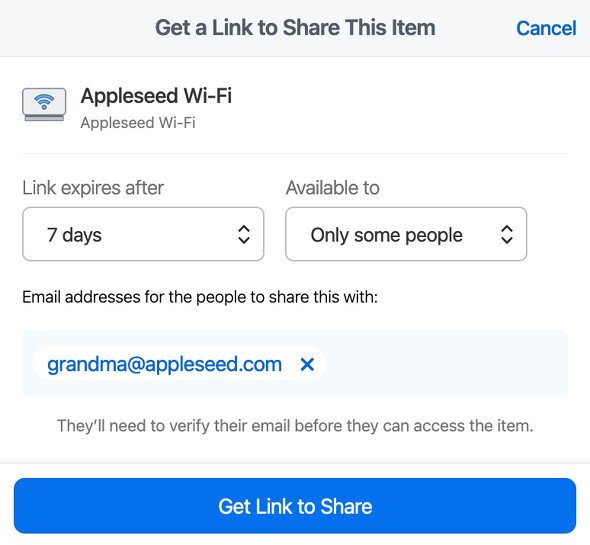
「Get Link to Share」ボタンをクリックすると、一意のリンクが表示されるので、「Copy」をクリックしてコピーする。
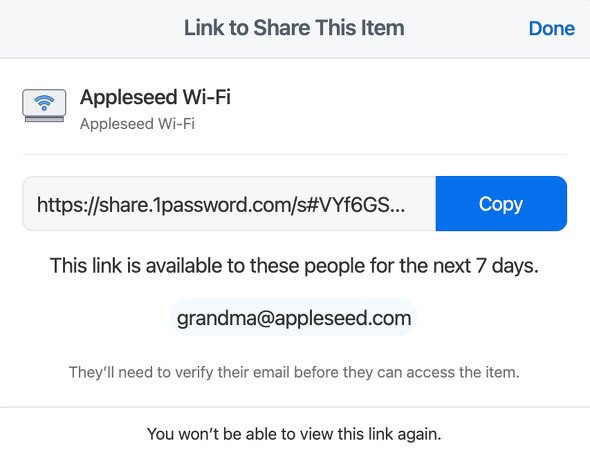
このリンクをメールやメッセージにペーストして送る。送られた相手がこのリンクをクリック(タップ)すると、相手を指定していない場合は共有した情報が表示され、メールアドレスで指定した場合は情報を表示するためにメールアドレスを入力するよう求められる。メールアドレスを入力すると、情報を表示するためのワンタイムコードがメールで送られてくる。
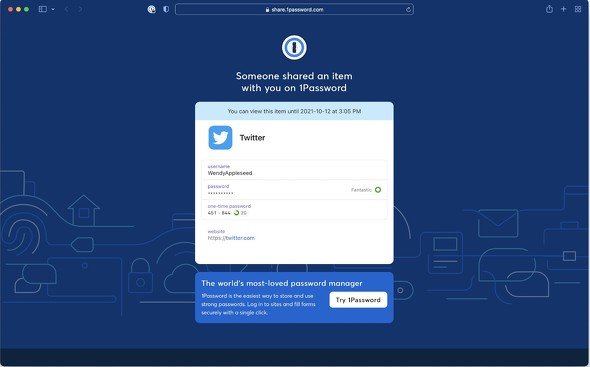 受信側(メールアドレスを指定した場合)
この方法で共有する情報は元のアイテム自体ではなく、共有する時点の情報のスナップショットだ。たとえば、1時的な取引先とこの方法でパスワードを共有した場合、取引終了後にパスワードを変更すれば、取引先がログインしても表示されるのは元のコピーのみで、更新情報は表示されない。
ちなみにPsstというのは目立たないように人の注意を引くときに発する音に由来する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
4
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR