




















厚生労働省で行政文書データ1100万件誤削除 システム仕様策定時の確認不足で保存期間にミス
厚生労働省は7月31日、システム開発時に策定した仕様が不適切だったことが原因で、保存期間の経過していない行政文書データ約1100万件が削除されたと発表した。
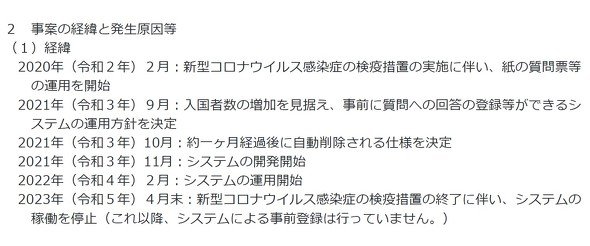
削除されたのは、新型コロナウイルス感染症の検疫において、入国者から提出された質問票や誓約書、陰性証明書、ワクチン接種証明書などのデータ。手続きは終わっており、削除による不利益はないとしている。
これらの書類は当初、紙での提出を求めていたが、同省では手続きに掛かる時間の短縮のため、オンラインで事前提出するシステムを構築・運用していた。問題のデータは行政文書に該当し、1年以上保存する決まりだったが、システム上での保存期間は1カ月だった。
仕様ミスの原因は、システムの仕様策定の段階で、同データが行政文書に当たるという認識がなく保存期間を確認しなかったこと、個人情報の取り扱いの観点から短期間での削除を決めたこととしている。
厚生労働省は再発防止策として、システム導入時には扱うデータが行政文書に該当するかを明確にし、保存期間を確認すること、期間内は確実に情報が保管される仕様にすることなどを挙げている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
5
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR