




















TVer、ユーザーの同意ない項目を外部提供したと謝罪 iOSアプリのバグ、45万端末に影響
TVerは10月26日、iOSアプリの一部で、ユーザーの意思に反し、生年月や郵便番号などのデータを誤って外部の広告企業などに提供していたと発表した。
4月3日以降にリリースしたアプリに、最新のプライバシーポリシーに同意すると、それ以前にユーザーがオプトアウトしていたデータ管理項目がすべてオプトアウトされないよう書き換わるバグが含まれていたことが原因。
不具合の影響を受けた端末総数は約45万。うち、TVer IDとひもづき、個人情報に該当すると同社が定義しているものは約8.9万件。
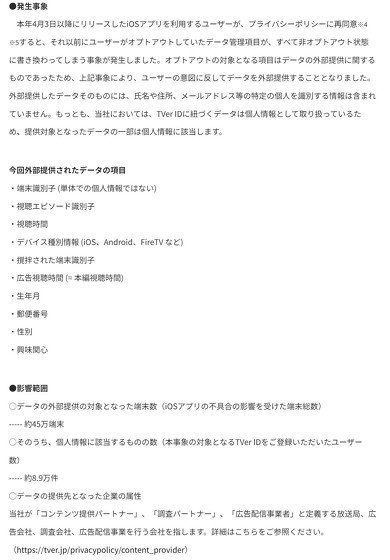
オプトアウトされていたのに外部に提供したのは、生年月、郵便番号、性別、端末識別子、視聴エピソード識別子、視聴時間、デバイス種別 (iOS、Android、FireTVなど)、広告視聴時間など。
氏名やメールアドレスなど個人を識別する情報は含まれていないが、「TVer ID(登録にメールアドレスや生年月日が必要)にひもづくデータは個人情報として扱っているため、対象データのうちTVer IDを保有しているユーザーのものは個人情報に該当する」と説明している。
データの提供先は、放送局や広告会社、調査会社、広告配信事業を行う会社など同社のパートナー企業。
発覚の経緯はこうだ。10月10日にプライバシーポリシーを改定し、ユーザーがアプリを立ち上げたタイミングで再同意を取得したが、iOSアプリでのみデータ提供の拒否数が減少していることを検知。調査したところ、不具合が判明した。10月26日に修正版アプリをリリースするとともに、不具合が発生前のオプトアウト状態に戻す作業を行った。
対象となるTVer IDユーザーには、登録メールアドレスに順次、謝罪と告知を送った。オプトアウトの対象のデータは、TVerからパートナー企業への提供を停止するためのシステム変更を、順次行っている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR