




















委託先がPOSレジのデータ消さず再販売、約10万件情報漏えいの可能性 気仙沼市立病院
気仙沼市立病院は8月7日、約10万件の情報が漏えいした可能性があると発表した。2018年の病院移転時に、POSレジ3台の処分を委託した事業者が、データを消さず再流通させたことが原因という。
 気仙沼市立病院(公式サイトから引用)
漏えいした可能性のある情報は、14年6月30日から17年10月27日にかけて、POSレジに記録された患者4万8615人の氏名(片仮名)や請求金額など計10万5316件。住所や電話番号などは含まない。
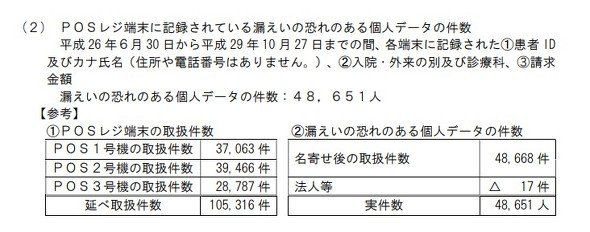 漏えいした可能性がある情報(病院の発表から引用)
POSレジのうち1台は第三者がフリマアプリで購入。購入者が情報を閲覧できることに気付き、23年9月26日に市に連絡したことで事態が発覚した。3台のPOSレジは病院のシステムに接続した上で、ID・パスワードを入力しなければデータを確認できないが、回収した端末は直近11営業日の情報のみ認証なしで閲覧できる仕様だった。購入者は実際に一部のデータを閲覧したが、記録はしておらず、悪用もしていないことを確認したという。
残る2台は未回収。委託事業者からの報告によれば、ジャンク品として販売されているという。修理すれば利用できる可能性はあるものの「システムと接続し、当院が管理するログイン用のID及びパスワードがない限り、通常は閲覧不能で、事実上、個人データの漏えいはないものと想定される」(気仙沼市立病院)としている。
個人情報保護委員会には報告済み。今後は情報機器の処分を外部に委託する際には実地で廃棄を確認する他、職員を対象とした研修会を定期的に実施し、再発防止を目指す。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR