




















三菱UFJニコス、40万人分の一部カード情報が業務受託先でも閲覧可能だったと判明 システムの誤設定で
三菱UFJニコスは1月22日、同社および同社とともにカード事業を行うフランチャイジー各社、同社がカード業務を受託する企業を含めた合計16社間で、保有するカード情報の一部が自社以外の15社の業務端末でも閲覧可能になっていたと公表した。約40万人分のカードについて、カード番号や有効期限、口座番号、入会日が確認できる状態だったという
 三菱UFJニコス、40万人分の一部カード情報が業務受託先でも閲覧可能だったと判明
三菱UFJニコスのほかに不具合が生じていたのは、au フィナンシャルサービス、OKBペイメントプラット、小田急電鉄、九州カード、札幌北洋カード、清水リース&カード、たいこうカード、大東クレジットサービス、中京カード、東和カード、とちぎんカード・サービス、名古屋エム・シーカード、西日本旅客鉄道、みちのくカード、ローソン銀行。
なお、IDやパスワード、セキュリティコード、氏名、住所、生年月日は閲覧できない状態だったという。2024年12月に本件発覚後、対象端末ではすでに他社のカード情報を閲覧不可にしており、現時点で閲覧できる状態だった情報の不正利用は確認していないとしている。
問題となった業務端末では、情報の照会・登録のみができ、他の媒体に書き出しはできない。また16社では、ID・パスワードによって業務端末の閲覧権限を制限しているほか、個人情報の取り扱いに関する安全管理を徹底しているとして、「今後も本件に起因しカードの不正使用が発生する可能性は極めて低い」と説明している。
不具合の原因は、三菱UFJニコスによるシステムの誤設定。システム改修時に発生したとしており、今後、自社会員の情報のみを閲覧できるようシステムの仕様を変更するとともに、システム改修時にはより厳格なチェックをするとの方針を示した。
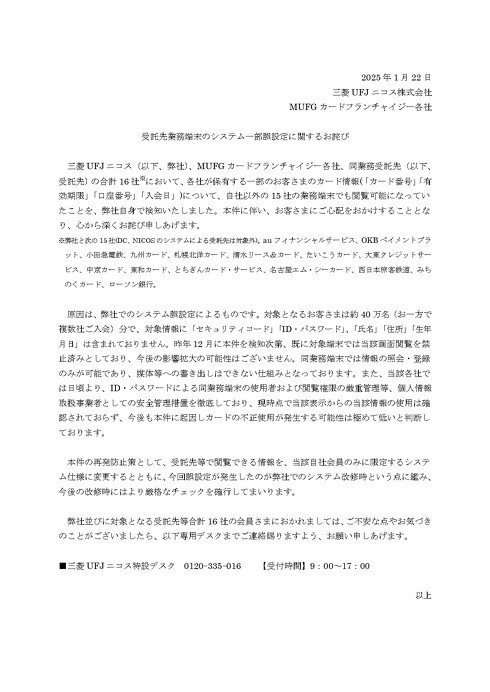 三菱UFJニコスの発表全文
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
5
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR