




















日本企業を狙う、相次ぐDDoS攻撃に国が注意喚起 今すぐ始めるべき対策とは?
内閣サイバーセキュリティセンター(NISC)は2月4日、2024年12月~25年1月にかけてDDoS攻撃が相次いでいることを受け、各事業者に注意を呼びかけた。これらのDDoS攻撃は、IoT端末を攻撃者の支配下に置いて攻撃に使用する「IoTボットネット」によるもので、今後も大規模な攻撃が発生する可能性があると指摘。NISCはDDoS攻撃に対し、複数の対策を紹介している。
 日本企業を狙う、相次ぐDDoS攻撃に国が注意喚起
NISCは、DDoS被害を抑えるための対策の1つとして、海外に割り当てられたIPアドレスからの通信の遮断を挙げる。マルウェアに感染している端末が多い国やドメインからの通信を拒否することで、攻撃の影響を緩和できるとしている。
また、DDoS攻撃の影響を排除・低減するための対策装置やサービスとして、Webアプリに特化したファイアウォール「WAF」(Web Application Firewall)や、不正アクセスを検知・防止するシステム「IPS」(Intrusion Prevention System)/「IDS」(Intrusion Detection System)などを導入することも有効という。
その他、CDNサービスを利用する場合は、元のサーバへ直にアクセスされないようIPアドレスを隠す措置を行い、通信事業者やクラウドサービス事業者が提供するDDoS対策機能の利用、サービス不能を検知してもすぐに切り替えできる代替サーバの準備といったサーバ周りの冗長化、サーバ設定の見直し(パケットフィルタリング機能、3ウェイ・ハンドシェイク時のタイムアウト短縮、各種フラッド攻撃への防御、アプリケーションゲートウェイ機能の有効化)などを挙げている。
DDoS攻撃による被害を想定した対策も
DDoS攻撃による被害発生を想定した対策も紹介している。NISCはまず、コストをかけて守る必要があるサービスと、一定期間のダウンが許容できるサービスを選別し、前者と後者でシステムやネットワークを分離できないか検討するといった対策を挙げている。
加えて、異常の早期発見のため、平常時のトラフィック状況を監視・記録することや、異常な通信が発生した際の担当者へのアラートの設定、サイトが接続しづらくなった際に、SNSなどへの案内を投稿できるようにしたり、別サーバに準備したソーリーページ(Webサイトの障害などを知らせるページ)に切り替えたりする設定のほか、攻撃を受けた際の関係各所への連絡方法、ユーザーへの周知方法といった、対策マニュアルや業務継続計画の用意を推奨している。
一方、自社のシステムが、DDoS攻撃に加担しないための対策も紹介している。管理しているDNSサーバ下で不特定のIPアドレスからの再帰的問い合わせを許可しない、OSやアプリでは最新のセキュリティパッチを適用する、自社から送信元IPアドレスを詐称したパケットが送信されないようフィルタリングを施すといった対策により、自社システムが「踏み台」(不正アクセスの中継地点として利用されることを指す)になるのを防げるとしている。
企業だけじゃなく一般ユーザーも対策を
NISCでは、インターネットを利用するユーザーに対する注意喚起として、ルーターやIPカメラなどIoTデバイスが、マルウェア感染によるIoTボットネット化でサイバー攻撃に加担しないよう、設定の確認やアップデートの実施を推奨している。
国内では、24年12月26日にJAL(日本航空)に対してDDoS攻撃が仕掛けられ、遅延便が発生するなどの影響が出ていた。同日に三菱UFJ銀行で、31日にはみずほ銀行でDDoS攻撃が原因とみられる不具合が発生。25年1月2日にはNTTドコモの一部サービスでもDDoS攻撃による障害があった。
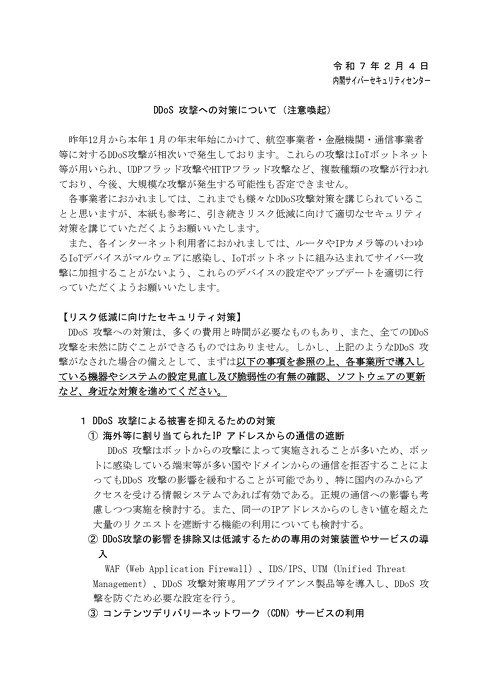 NISCの発表全文(1/3)
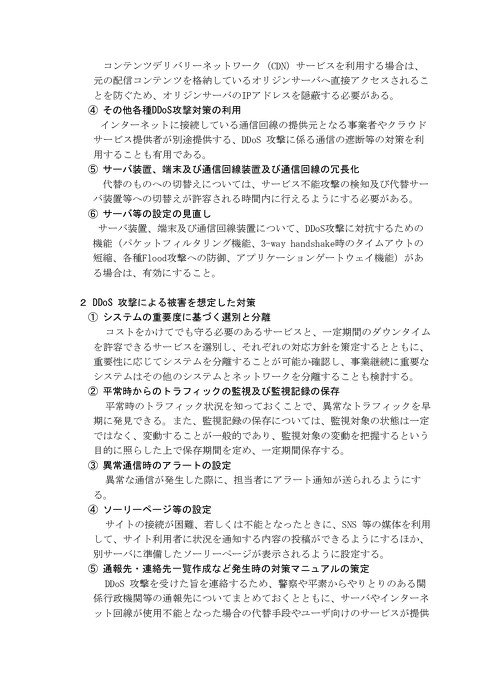 NISCの発表全文(2/3)
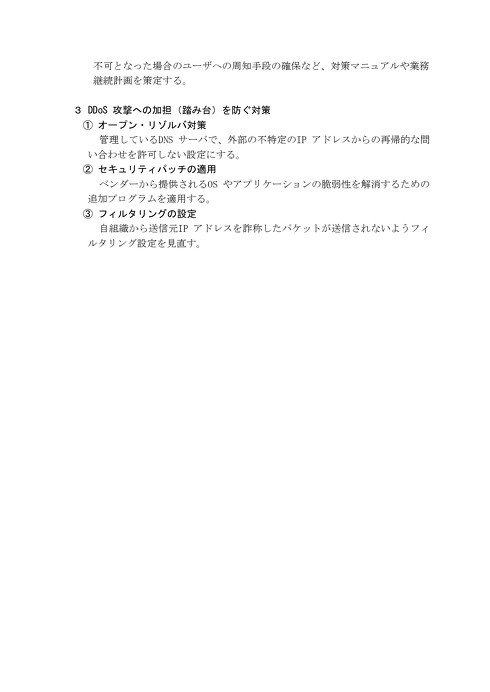 NISCの発表全文(3/3)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR