




















10億台超のIoT機器に搭載の「ESP32」に悪用可能な隠し機能発見
スペインのセキュリティ企業Tarlogic Securityは3月6日(現地時間)、中国Espressif Systems製のMCU(マイクロコントローラ)「ESP32」にバックドア(後に「隠し機能」に訂正)を発見したと発表した。
【UPDATE】同社は9日、発表文で、「ESP32 コントローラーのメモリの読み取りや変更などの操作を可能にする独自の HCI コマンドの存在は、『バックドア』ではなく「隠し機能』と呼ぶ方が適切であることを明確にしたいと思います」と修正したため、この記事も修正します。
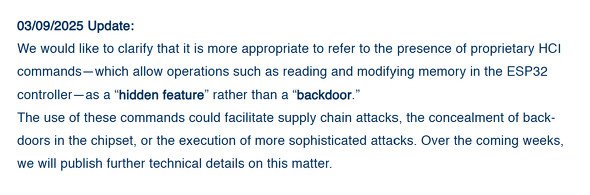 訂正文
ESP32は、Wi-FiとBluetoothの接続機能を備えるMCU。低コストなため、多くのスマートデバイス、家電製品、産業機器などに搭載されている。Espressif Systemsによると、2023年には全世界で10億個以上のESP32が出荷されたという。
 ESP32(Espressif SystemsのWebサイトより)
Tarlogic Securityが発見した隠し機能は、メーカーが公には文書化していない隠されたコマンドを利用するもの。この隠し機能が意図的に仕込まれたものかどうかは不明だが、これを悪用すれば、個人情報や機密情報の窃取、スマートロックの不正解錠、医療機器の誤作動、マルウェアの拡散によるIoT機器で構成されたボットネットの構築などが可能になる。
Tarlogic Securityは、この隠し機能に対処するため、Bluetoothセキュリティ監査手法「BSAM」と、セキュリティテストツール「BluetoothUSB」を開発した。
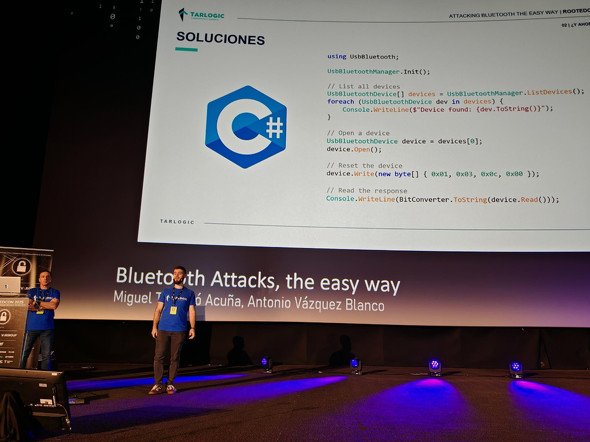 隠し機能の対策ツールを紹介するTarlogic Securityの研究者(画像:Tarlogic Security)
同社はまた、デバイスのファームウェアを最新の状態に保ってセキュリティパッチを適用することや、信頼できるメーカーからデバイスを購入することを勧めている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
Discord、公開サーバの会話をGoogle検索などの対象に プライバシーへの懸念も
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR