




















F5、国家支援の攻撃者による不正アクセスでソースコード流出 CISAが緊急指令
米サイバーセキュリティ企業のF5は10月15日付の米証券取引委員会(SEC)提出文書で、国家の支援を受けた攻撃者らが同社のネットワークに「長期にわたる継続的なアクセス」を維持し、ソースコードや顧客情報を盗み出したと報告した。
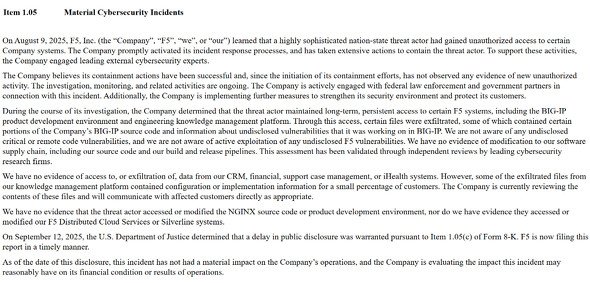
同社は、8月9日に国家支援型の脅威アクターによる不正アクセスを把握し、米司法省の決定に基づき、10月15日まで情報公開を延期していた。調査の結果、脅威アクターはアプライアンス「BIG-IP」シリーズ製品の開発環境およびエンジニアリング知識管理プラットフォームを含む特定のF5システムに対し、長期にわたるアクセスを維持していたことが判明している。
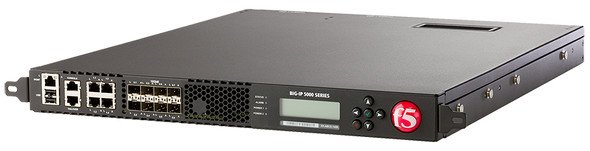 BIG-IPデバイス(画像:F5)
このサイバーインシデントにより流出したファイルには、F5のBIG-IPソースコードの一部や、F5が当時対応中であった未公開の脆弱性に関する情報が含まれていた。さらに、知識管理プラットフォームから流出したファイルの一部には、“ごく少数の”顧客に関する設定または実装情報が含まれていた。
米サイバーセキュリティインフラセキュリティ庁(CISA)は、この脅威アクターがF5独自のソースコードにアクセスしたことで、F5のデバイスやソフトウェアを悪用するための技術的優位性を得たと評価し、論理的欠陥やゼロデイ脆弱性を特定し、標的型エクスプロイトを開発する能力を得る可能性があるとしている。
CISAは、影響を受けたF5製品が侵害されると、組み込みの認証情報やAPIキーへのアクセス、組織ネットワーク内でのラテラルムーブメント、データ抜き取り、永続的なシステムアクセスが可能となり、標的となる情報システムの完全な侵害につながる可能性があるため、連邦ネットワークにとって差し迫った脅威であると判断している。
F5は脅威アクターを封じ込めるため、直ちにインシデント対応プロセスを開始し、外部の専門家と連携して広範な措置を講じた。F5は封じ込め措置が成功したと確信しており、封じ込め開始以来、新たな不正活動の証拠は確認されていないとしている。
また、セキュリティ環境を強化するための追加措置を実施しており、CEO直属の最高技術運用責任者(CTOO)を新たに任命し、セキュリティを核とした全社的な戦略と実行を主導させている。顧客情報が流出した可能性がある顧客には、F5が直接連絡を取り、対応する予定だ。
CISAは同日、緊急指令「ED 26-01」を発出し、連邦政府機関に対しF5デバイスに対する即時かつ具体的な対策を要求した。これは一般のF5ユーザーにも推奨される対応だ。
顧客は、すべてのBIG-IPハードウェアおよびソフトウェア(F5OS、BIG-IP TMOS、BIG-IQ、BNK/CNFなど)のインベントリを把握する必要がある。特に、ネット上で公開されているすべてのBIG-IPの物理または仮想デバイスについては、ネットワーク接続された管理インタフェースが外部から直接アクセス可能になっていないか確認し、アクセス可能であれば直ちに遮断、是正することが求められる。
さらに、10月22日までにF5OS、BIG-IP TMOS、BIG-IQ、BNK/CNFの最新のベンダー提供アップデートを適用し、10月31日までにその他のすべてのF5仮想デバイスおよび物理デバイスも最新パッチとアセット強化ガイダンスを適用する必要がある。
サポートが終了した対外公開(パブリック)デバイスは、直ちに切断・廃止することが強く求められている。
F5は同日、四半期セキュリティ通知(QSN)を発表し、複数の高深刻度CVEの詳細を公開した。顧客は各告知を踏まえて迅速に対処する必要がある。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR