




















CAMPFIRE、最大22.5万人分の個人情報漏えいか 一部口座情報も GitHubアカウントに不正アクセス
クラウドファンディング事業を手掛けるCAMPFIRE(東京都渋谷区)は4月24日、3日に発表したGitHubアカウントへの不正アクセスを巡り、最大22万5846人分の情報が漏えいした可能性があると発表した。
漏えいの可能性がある情報は、(1)2021年2月以降にクラウドファンディングのプロジェクト実行者の氏名や住所、電話番号や口座情報など12万929件、(2)2021年1月以降にPayPal決済を利用した支援者、22年1月から23年1月までに後払いサービス「こんど払い」を利用した支援者、22年1月から26年3月までにCAMPFIREから口座送金で返金を受け取った支援者の氏名や住所、口座情報など13万155件、(3)25年3月5日までに登録したユーザーの氏名が1282件。(1)と(2)のうち8万2465件が口座情報を含む。
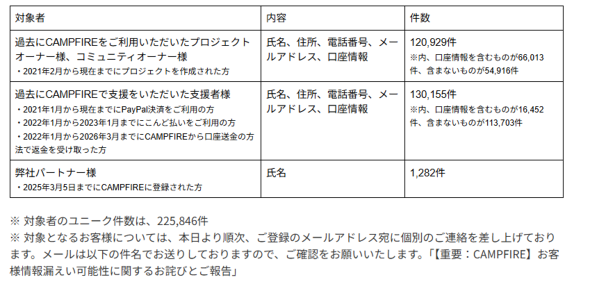 漏えいした可能性のある情報(同社の発表から引用)
いずれも顧客情報を管理するシステムで保存していた情報。クレジットカード情報は含まず、現時点で情報の不正利用による被害や、データがダウンロードされた形跡は確認していないとしている。
事の発端は、2日に発生したシステム管理用GitHubアカウントに不正アクセスだ。同社は3日に不正アクセスの事実を発表。以降調査を続けており、21日に同社のデータベースへのアクセスを確認し、今回の発表に至ったとしている。
対象者には24日から順次メールで通知するほか、28日には専用の相談窓口を開設。フィッシングメールやパスワードの使いまわしへの警戒も呼びかける。
同社は今後、個人情報保護委員会への報告や警察への相談を進めつつ、外部の専門機関と連携して詳細な調査を進める。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
3
auメールで朝から障害 全国で利用しづらい状況に
-
4
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
-
7
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
10
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR