




















アルプスアルパイン、VPN経由で不正アクセス被害 従業員の個人情報流出か
電子部品大手のアルプスアルパイン(東証プライム上場)は4月27日、同社が利用する外部VPNシステムが不正アクセスを受け、社内サーバに格納した従業員らの個人情報が外部から閲覧された可能性があると発表した。
現時点では、顧客情報や取引先情報への不正アクセスは確認されていないが、同社関係者になりすました不審なメールや連絡に注意するよう呼び掛けている。
 アルプスアルパインの公式サイトより
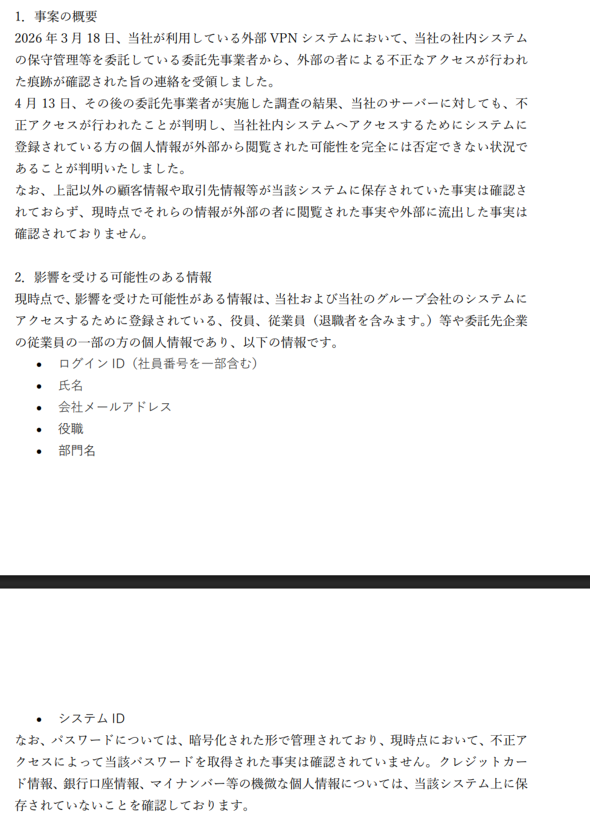 適時開示より
3月18日、社内システムの保守管理を委託している業者から、不正アクセスの痕跡が確認されたと連絡を受けた。
4月13日、委託業者が行った調査の結果、社内サーバにも不正アクセスがあったことが判明。システムに登録されている個人情報が外部から閲覧された可能性があることが分かった。
外部から閲覧された可能性のある情報は、同社とグループ会社の役員、従業員(退職者含む)、委託先企業の一部従業員のログインID(社員番号を一部含む)、氏名、会社メールアドレス、役職、部門名、システムID。
パスワードは暗号化して管理しており、不正取得の事実は確認されていない。クレジットカード情報や銀行口座情報、マイナンバーなどは当該システム上に保存されていなかった。
同社は該当システムの利用停止やセキュリティ設定の見直し、外部専門機関による技術調査を実施。再発防止策として、VPNシステムを含むセキュリティ対策と監視体制の強化、個人情報の管理ルールの再点検を進める。
現時点で二次被害は確認されていないが、従業員のIDなどが流出した可能性があるため、従業員に対して、社内システムのパスワード変更を通知した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
4
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR