




















Linuxカーネルの深刻な脆弱性「PwnEscape」(CVE-2026-99999) ゲストの仮想マシンからホスト側Linux OSに不正なコードを実行できる可能性
この記事は新野淳一氏のブログ「Publickey」に掲載された「Linuxカーネルの深刻な脆弱性「PwnEscape」(CVE-2026-99999)、ゲストの仮想マシンからホスト側Linux OSに不正なコードを実行できる可能性」(2026年10月18日掲載)を、ITmedia NEWS編集部で一部編集し、転載したものです。
悪意のある攻撃者がLinuxの仮想マシンを不正に操作することで、仮想マシンの境界を抜けてホスト側のLinux OSで不正なコードを実行できる可能性がある脆弱性「PwnEscape」(CVE-2026-99999)の情報が公開されています。
対象はLinuxカーネルで、脆弱性の深刻度を1から10の値で表すスコアは9.3で「Critical」(緊急)と非常に高くなっています。
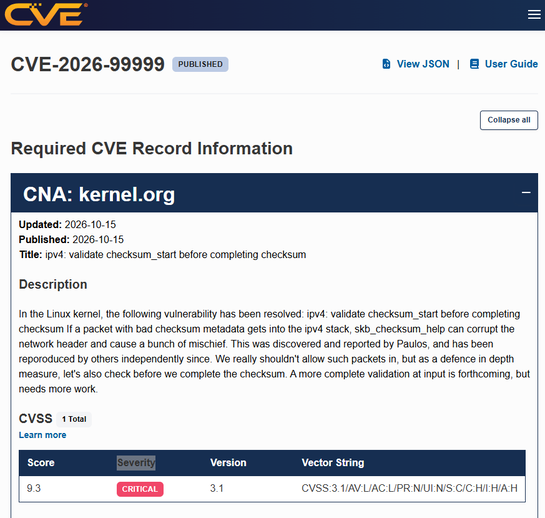
PwnEscapeはLinuxカーネルのネットワーク処理の欠陥
PwnEscapeの技術的な内容については、セキュリティ専門家のメーリングリスト「Openwall」に投稿されたメール「linux kernel: PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999)」での解説が、CVEの公開情報の参照先として紹介されています。
このメーリングリストの内容によると、カーネルが検証済みのIPv4ヘッダーに対するチェックサム関連データが攻撃者によって書き換え可能な状態になっており、これによって検証済みのIPv4ヘッダーをチェックサムの代わりに書き換えることが可能となっていました。
これを利用して攻撃者はネットワーク処理における正常な処理を破壊し、通常では想定されないメモリ位置の読み書きを実現することが可能となります。研究環境ではこれによりホスト側Linux OSでのコード実行まで到達したと説明されています。
これはLinuxカーネルにおけるネットワーク処理の欠陥とされ、メーリングリストのタイトルでは「Guest-to-Host KVM Escape」とKVM環境が示されていますが、KVM以外のコンテナ環境などでも攻撃が成立すると考えられます。
このメールの中では、現時点でこの脆弱性による攻撃の可能性は研究環境で示されているのみですが、以下のように1カ月以内には有効な攻撃が登場するだろうと予測されています。
Although we suspect the security industry will use this post to figure out the other affected hypervisors and we expect exploits in weaker configurations to arrive in weeks, and exploits working in default hypervisor configurations to arrive in under a month.
セキュリティ業界はこのメールの情報を活用して、今回発見された以外のハイパーバイザへの影響なども見つけると思われます。そのうえで、より不十分な構成におけるエクスプロイトが数週間以内には登場し、さらにデフォルト構成のハイパーバイザで機能するエクスプロイトも1カ月以内に登場することが見込まれます。
利用しているサービスでの対応状況の確認を
特にLinux仮想マシンをサービスで提供しているサービス事業者は、悪意のある利用者がこの脆弱性を利用してゲストのLinux仮想マシンからホスト側へ抜け出し、他のユーザーやサービス事業者のシステムを攻撃する可能性があるため、早急な対策が必要となります。
記事執筆時点(2026年10月17日午後5時)では、日本国内ではさくらインターネットが、さくらのVPSやさくらのレンタルサーバを含む一部のサービスで新規申し込みを停止し、対策を開始していることが発表されています。
AWSもすでにこの脆弱性についての対応を発表しており、AWSのマネージドサービスでは影響を受けず、対策も必要ないと以下のように記しています。
AWS-managed compute and container services, including Amazon EC2 instances, AWS Lambda, and AWS Fargate, are not affected. There is no action required for customers using these services.
Amazon Linux 2ではすでに修正済みのアップデートがリリースされているとのことです。
VPSやレンタルサーバ、クラウドなどを通じてユーザーとしてLinux仮想マシンを利用している組織や個人は、この脆弱性によっていつの間にか攻撃を受ける可能性があります。サービス提供者が今回の脆弱性についてどのような対応をしているのか、確認したほうがよいと思われます。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も
-
2
「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正
-
3
タイムズカー、退会後も7年間保管していた免許証画像を全削除へ 約660万アカウント分の漏えい受け
-
4
Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる
-
5
祝・連載再開! 「キャプテン翼」大好きマンガ家による最新家庭用ゲーム“魂のプレゼン”
-
6
「『楽天カード公式』から詐欺メール」報告相次ぐ ドコモメールに公式マーク付きフィッシング、一部企業の認証設定に脆弱性
-
7
コミックシーモア、不正アクセスの可能性でサービス停止 メンテ終了時期は未定
-
8
「コミューン」不正アクセスでLINEヤフー、Sansan、パナソニックでも会員情報漏えいの可能性
-
9
人気Web制作ツール「Studio」全ユーザーの情報漏えいか フォームに送信された内容、外部APIキーなども
-
10
「セキュリティソフトも売ってるのに」ソースネクスト会員情報漏えい、パスワード含む最大2252万件 API不正利用される
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR