




















「Oisix.com」に不正ログイン10万件 WAF導入も、パスワードリスト攻撃防げず
オイシックス・ラ・大地は11月26日、食品宅配ECサービス「Oisix.com」がパスワードリスト型攻撃による不正ログインを受け、9万7533件の個人情報が閲覧された可能性があると発表した。同社は不正ログイン攻撃対策としてWAF(Web Application Firewall)を導入していたが、防げなかったという。
クレジットカード番号は決済代行会社が保持しているため流出の可能性はない。
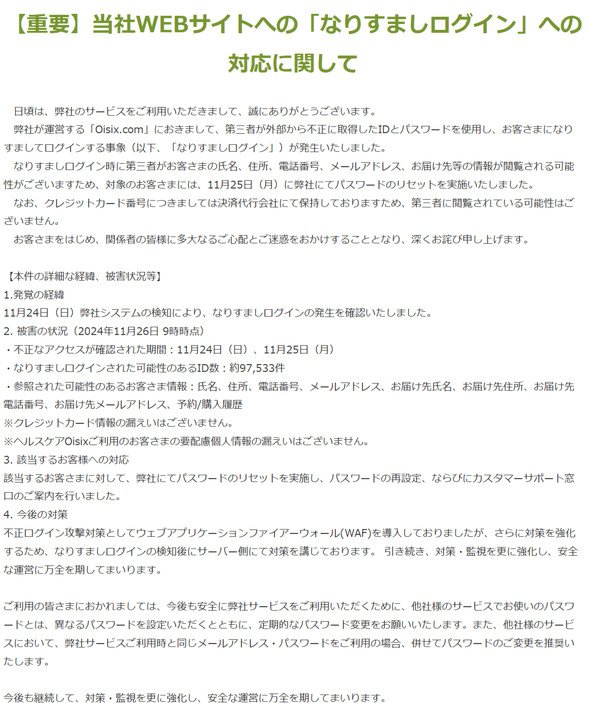
第三者が外部から不正に取得したIDとパスワードを使い、ユーザーになりすましてログインする行為を11月24日に検知。24、25日にかけ、9万7533件のIDが不正ログインを受けたという。
不正ログインで閲覧された可能性があるのは、ユーザーの氏名、住所、電話番号、メールアドレス、配送先の氏名、住所、電話番号、メールアドレス、予約・購入履歴。
不正ログイン検知後、サーバ側で対策を講じたという。該当顧客のパスワードはリセットしており、再設定を案内している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
5
無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象
-
6
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
7
暗号資産取引所Binance、ハッキングで約1兆円の被害か 入出金を全面停止
-
8
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
9
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
10
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR