




















期間限定のWebサイト、DNS設定をそのままにしていない? サブドメインを乗っ取られるリスク JPRSが注意喚起
期間限定のWebサイトでDNS設定をそのままにしていないか?──.jpドメインのレジストリである日本レジストリサービス(JPRS)は1月21日、サブドメインの管理方法に関する注意喚起を発表した。期間限定のキャンペーンサイトなどの公開後、DNS設定を残したままだと、第三者に悪用されサブドメインを乗っ取られる可能性があるという。
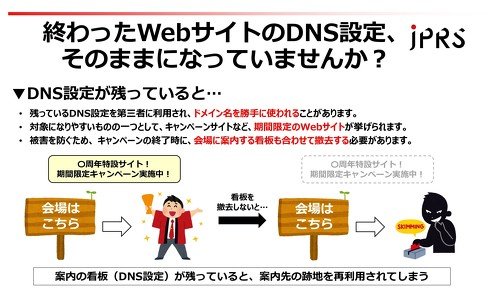 JPRS、サブドメインの管理方法に注意喚起
レンタルサーバやCDNなどの事業者のサービスを利用して、自身のドメイン名のサブドメインで新たにWebサイトを公開できる。その際、事業者のサーバを参照するDNS設定を自身のドメイン名の権威DNSサーバに追加することで、Webサイトを提供できる状態になる。
しかしWebサイトの公開終了後も、追加したDNS設定を削除・変更しないでいると、DNS設定が悪用され、サブドメインが乗っ取られる場合があるという。このようなDNS設定が残っている状態は「ダングリングレコード」と呼ばれ、サイバーセキュリティ上のリスクになるという。もし乗っ取られると、意図しないWebサイトの設定やフィッシング詐欺、個人情報の窃取などサイバー攻撃に利用される可能性がある。
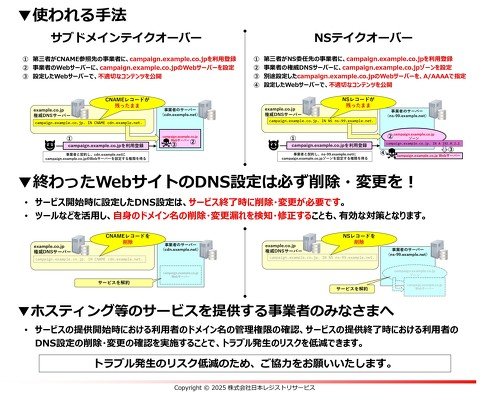 サブドメイン乗っ取りに使われる手法
このような事態を防ぐため、JPRSは「公開が終わったWebサイトのDNS設定は必ず削除・変更をしてほしい」と説明。ツールなどで、自身のドメイン名の削除・変更漏れを検知・修正することも有効な対策だと続けている。また、ホスティング事業者に対しても、トラブル発生リスクの軽減のためにも、DNS設定の削除・変更の確認を実施してほしいと訴えている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR