




















手放したドメインを「パパ活サイト」に転用されたマカフィー、「別の法人により管理されていた」「非常に遺憾」(1/2 ページ)
「ドロップキャッチ」という言葉をご存じだろうか。更新されなかったドメイン名が再登録できるようになった瞬間を狙って登録する行為のことで、登録者は前の使用者が築いたドメインパワーにただ乗りできてしまう。
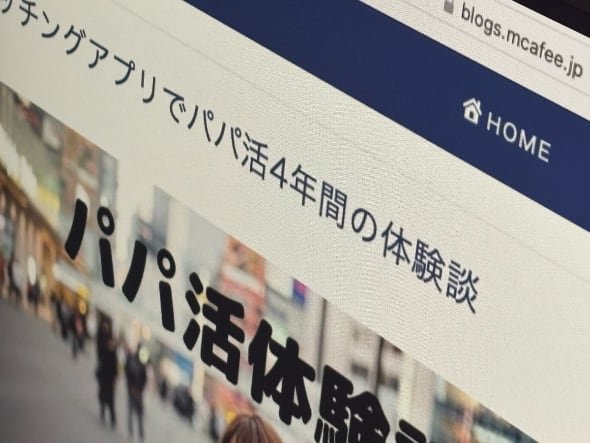 マカフィーの旧技術ブログのドメインが「パパ活ブログ」になっていた。画像は24年12月28日時点の状態(現在は削除されている)
前の使用者には“なりすまし”やブランド毀損など、使われ方によって様々なリスクが生じる。しかし、そうしたリスクについて啓蒙しているセキュリティベンダーも完全には防げなかったようだ。
2024年の年末、以前マカフィーが日本向けにセキュリティ情報を発信する技術ブログに使用していた「blogs.mcafee.jp」というドメインが、いつの間にか「パパ活アプリ」のアフィリエイトブログサイトに変わっていると、X上で話題になった。
最初に指摘したのは、以前の技術ブログをRSSリーダーに登録していたXユーザーだった。このように外部からリンクが張られるなど参照される機会が多いドメインほど狙われやすく、被害も広がりやすい。
例えば23年には岡山県が過去に使っていた5つのドメインが第三者に再取得され、県は「無関係」と広く注意を呼び掛ける事態に発展した。
24年には、NTTドコモが21年まで提供していたウォレットサービス「ドコモ口座」のドメイン「docomokouza.jp」がドメイン登録サービスでオークションに掛けられて話題に。その後402万円で落札され、落札者は不明ながらも当該ドメインはドコモの管理下に戻った。
マカフィーの場合はどうだったのか。
同社は取材に対し、該当ドメインが「弊社が過去に使用していたもの」であり、「その後、第三者によって取得された可能性がある」と認めた。「事態を深刻に受け止めている」という。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
3
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
6
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
7
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
8
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
-
9
Apple、初のタッチ対応「MacBook Pro」発表 新型OLED搭載、国内価格は49万9800円から
-
10
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR