


国内WebサイトへのAIエージェント攻撃を観測 「8時間弱」続いた攻撃の推移を公開 国内セキュリティベンダー
AIエージェントによる日本企業のWebサイトへの攻撃を確認――クラウド型WAFを提供するビットフォレストは10月14日、同社技術ブログでこのように報告した。攻撃元がAIエージェントかどうかを判定する仕組みを導入し、10日夜から14日までに少なくとも3つのIPアドレスからの攻撃を確認したという。うち1つからは8時間弱にわたり、10段階に変化した攻撃の推移を公開した。
同社は「AIエージェントによる攻撃を見分ける方法を公開すると攻撃者側に対策されてしまうため詳細は説明できない」としつつも、サーバの応答を読み取って次の行動を修正するなどの特徴を逆手に取り、「単純なリクエストを連続して送るだけ」「単純に『curl』や『sqlmap』を実行するだけ」といった従来の攻撃とは区別できるようにWAFの挙動を調整したという。
導入前の検証では、中国Alibabaの「Qwen 3.8 Flash Next」や中国Z.aiの「GLM-5.3 Flash」を含む高性能モデル8種による攻撃を検出できたとし、「漏れなくAIエージェントを列挙することはできないが、もし検知した場合は間違いなくAIエージェントである」と断定できる仕組みを構築したとしている。
今回確認した3つのIPアドレスからの攻撃のうち、「8時間弱」続いたという攻撃では、毎秒約35件で約1万件に及ぶ高速スキャン、既知の脆弱(ぜいじゃく)性への攻撃、約250件のログイン総当たりなど多くのツールを切り替えていた。
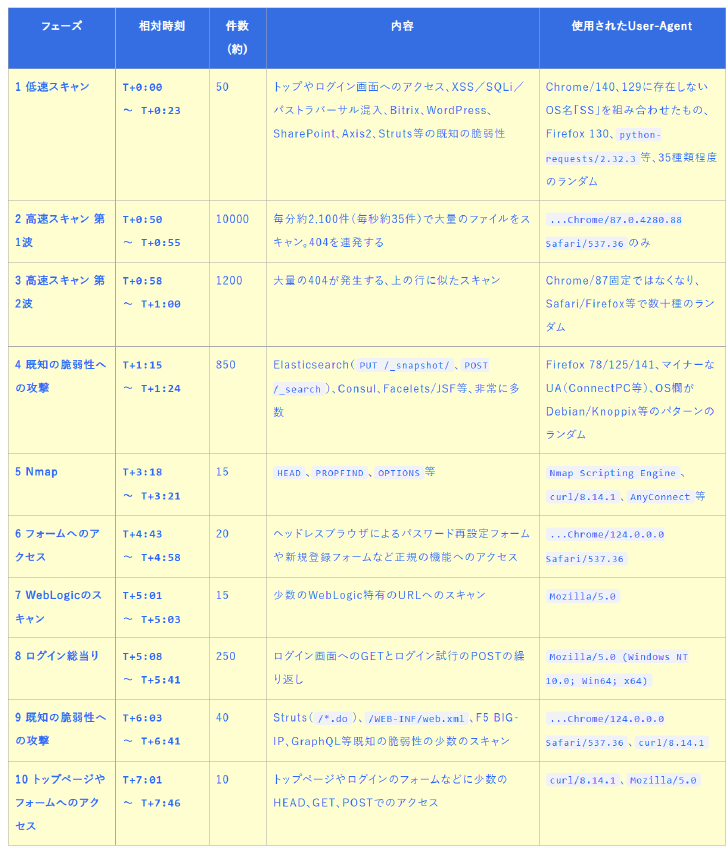 8時間弱に渡る10段階の攻撃の流れ|ビットフォレストの技術ブログ
別のIPアドレスからは問い合わせフォームへの連投を含む5段階の攻撃、残る1つからは約1000件のスキャンのみを確認した。3つの攻撃は特徴が異なり、別の攻撃主体の可能性があるとしている。
ビットフォレストは、攻撃者がAIエージェントを使っていても対策は大きく変わらないとし、有効な対策として脆弱性の解消と、シグネチャのみに依存しないWAFの導入を挙げた。
同社は「AIエージェントはあまりにも便利で優秀なので、攻撃者が使わないわけがない」とし、「今後はほぼすべての攻撃者がAIエージェントを使うようになる」と推測できるとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Google Play」、AI Studioで作った自作アプリを自分の端末で実行可能に AIでゲームを探す機能も
-
2
デンマークの880万人分流出、原因はパスワード「123456」 ハッカー「侵入は難しくなかった」 現地報道
-
3
デジハリ大、「Claude」を全学導入へ──国内初、“回数気にせず”使い放題に
-
4
日立が「木造データセンター」展開 “鉄とコンクリ”から木材へ、“見た目がオシャレ”以外の価値は?
-
5
AIの出力を「理解する時間」がどんどん増えていく Karpathy氏推奨の4手段:文章・図・Webページ・動画
-
6
「AIがAIを作れるようになる確率は2027年に50%超」 Anthropic共同創業者が予測を前倒し、「ただし実行は“片道切符"」
-
7
Googleの新モデル「Gemini 4 Argon」一般提供開始 使えるプラン、価格
-
8
AIエージェントで「約7人に1人が法令違反リスク」 古いルールを参照させた代償とは
-
9
メモリ高騰、“真犯人はサム・アルトマンCEO”説は真実か? 「40%を買い占め」の出どころは
-
10
「FDEは“成果報酬”にすべきだ」 日本オラクル社長に筆者の持論をぶつけてみた
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR