




















「ACCSは十字架を背負い続ける」――久保田氏、情報漏えい事件を語る
「1度流出してしまった情報は取り戻せず、悪用されてもなすすべがない」――9月29日、コンピューターソフトウェア著作権協会(ACCS)が開いた「情報セキュリティセミナー ~あなたも情報犯罪の被害者かも?!~」で講師を務めたACCSの久保田裕専務理事は、ACCSのWebサイトから個人情報が流出した事件について語った。
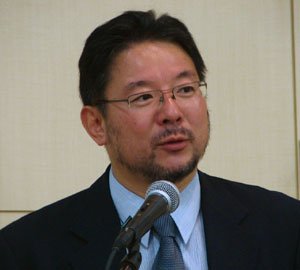 「ネットは瞬時にデータが広がる。漏えいが発覚した場合、サイトで告知し、会見を開くなどすぐ対策をとるのが重要」と久保田専務理事
「漏えいした個人情報の持ち主に謝罪に行くと罵詈雑言を浴びせられ、事の重大性を思い知らされた。情報はどう悪用されるか分からず、持ち主の不安感はなかなかぬぐえない。500円の金券を配って終わり、という話ではない。ACCSは情報漏えいした方々の十字架を背負い続けるしかない」(久保田専務理事)。
漏えい発覚から1年近く経った今も、ACCSは毎日WebサイトやP2Pファイル交換ソフトなどを巡回し、情報がネットにアップされていないか監視している。また、情報を引き出した京都大学研究員も、1日1回ネットを巡回して情報が流出していないか確認し、毎月ACCSに報告書を提出している(関連記事参照)。
「正直、ACCSという小さな組織にとって、いつ終わるとも知れないネット監視は大きな負担」(久保田専務理事)。今後は個人情報を収集しないことに決め、リスクを回避するとことにした。
個人情報を扱う企業が、漏えいの心配を最小限に抑えるためには「扱う情報の質・量を意識し、どのように管理するかをトップで決定し、社員一人一人を教育することが必要」(久保田専務理事)。不正アクセス防止法などの法律に頼り切るのではなく、個人情報に関わる一人一人の意識改革が必要だと説いた。
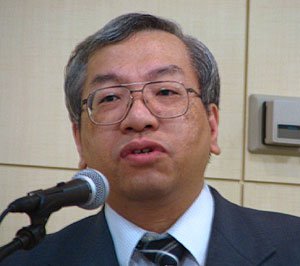 「法律だけでは自分の身は守れない」と萩原栄幸氏
続いて、ネット情報セキュリティ研究会(NIS)技術調査部長の萩原栄幸氏は、「国内のWebサイトは脆弱すぎる」と指摘する。「検索エンジンを利用しただけで、ある有名大学のWebサイトから大学の教職員名簿がまるごと見えてしまった」(萩原氏)。このような脆弱なサイトは国内では珍しくないという。
「一度流れた情報は絶対に戻らない。情報を流出させないためには、必要以上に個人情報をさらけ出さず、自分の身は自分で守るという意識を持つことが必要」(萩原氏)。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
7
「推しがそばにいる日常」を ソニー、5万円台の裸眼3Dディスプレイ アニメ公式コンテンツに対応
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR