




















「Firefox 23」の正式版リリース ロゴのデザイン変更や共有ボタンの追加
Mozilla Foundationは8月6日(現地時間)、Webブラウザ安定版のアップデートとなる「Firefox 23」をWindows、Mac、Linux、Android向けに公開した。デスクトップ版は[ヘルプ]→[Firefoxについて]で更新できる(再起動が必要)。
このバージョンから、ロゴが新しいものになった。従来より立体感が抑えられ、地球とマスコットの狐のコントラストがはっきりした。
デスクトップ版の新機能
共有ボタン
ツールバーに共有ボタンが追加され、開いているページをそのページを離れずに数クリックでソーシャルサービスで共有できるようになった。この機能は、まずは「Firefox用Facebookメッセンジャー」あるいはCliqzで利用できる。
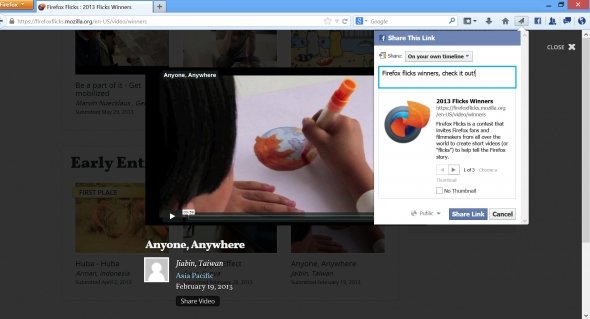
開発者は「Social API」で自分のWebサイトをシェアボタンに対応させることができる。
MozillaはFirefox 17でFacebookのアクティビティを表示するサイドバーを追加し、Firefox 21でmixiなどもサイドバーで表示できるようにした。
混合コンテンツブロッカー
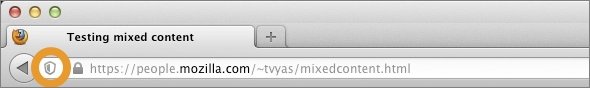
WebサイトにHTTPSとHTTPが混在する場合、HTTP接続のコンテンツの読み込みをブロックすることで、安全なページ(HTTPS接続のページ)の中身を攻撃者が読み取ったり、書き換えることを防ぐ。コンテンツの一部がブロックされると、ロケーションバーのURLの先頭に「シールドアイコン」が表示される。
この他、Mac OS X 10.7以降でスクロールバーがスクロール時だけ表示されるようになった(従来は画面に収まらないページでは必ずスクロールバーが表示された)。
Android版の新機能
Android版Chromeの最新版と同様に、ページを下方向にスクロールするとナビゲーションバーが隠れるようになった(上方向にスクロールすると再表示される)。
Webページを表示した状態でスマートバー(URLや検索キーワードを入力するバー)を長押しすることで、そのページのRSS/ATOMフィードを購読できるようになった。
その他、デフォルトの検索エンジンが変更できるようになり、スマートスクリーンでのタブ切り替えが可能になった。
デスクトップ版、Android版ともに、開発者向けを含む新機能一覧はリリースノートを参照されたい。
セキュリティ関連の更新
Mozillaのセキュリティ情報によると、Firefox 23では計13項目の脆弱性を修正した。このうち「コード実行とXSS攻撃を許すCRMFリクエスト」「CRMFリクエスト生成におけるバッファアンダーフロー」など4項目を、Mozillaの重要度評価で最も危険度が高い「最高」に区分けしている。
CRMF(Certificate Request Message Format)リクエストの問題では、特定の状況下でCRMFリクエストを生成する際に、クラッシュ誘発や任意のコード実行、XSS(クロスサイトスクリプティング)といった攻撃を仕掛けられる恐れがあるという。
このほかにも情報流出や同生成源ポリシー回避、権限昇格などにつながる問題を多数修正している。
併せて延長サポート版のアップデートとなる「Firefox ESR 17.0.8」もリリースされ、これら脆弱性に対処した。Firefox ESRをめぐっては、Firefox ESRをベースとしている匿名化ツール用の「Tor Browser」の脆弱性を突く攻撃発生の情報が伝えられたが、Mozillaによればこの脆弱性は6月25日に修正済みだという。
変更履歴:ロゴの説明の部分で、マスコットの狐のことを「フォクすけ」と記載していましたが、フォクすけは日本発のマスコットキャラクターであり、ロゴの狐とは別のものであるというご指摘を受けました。お詫びして訂正します。[2013/8/7 10:30]
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR