




















ゲッティ イメージズ、非商用での埋め込み画像利用を解禁 3500万以上の写真が利用可能に
ゲッティ イメージズ ジャパンは3月6日、非商用目的に限り、無料でWebサイトやブログ、TwitterやFacebookなどのSNSの投稿に埋め込める新サービス「画像埋め込み機能」の提供を開始したと発表した。
米Getty Imagesは画像、動画、音楽を含むデジタルコンテンツを世界100カ国以上で提供する世界最大級のデジタルコンテンツ企業。高品質のコンテンツを主にクリエーターやメディア企業を対象に有償で提供している。
画像埋め込み機能は、ユーザー登録の必要なく誰でも利用できる。埋め込んだ画像をクリックするとゲッティ イメージズのWebサイトに飛ぶようになっている。非商用目的で多くのユーザーがコンテンツをシェアすることで商用目的の画像を探すユーザーの目に留まり、ライセンス収入の機会を増加させるのが目的という。
この機能を利用するには、www.gettyimages.co.jpの「検索結果ページ」または「画像詳細ページ」で画像の上にマウスを重ね、画像埋め込みアイコン(</>)をクリックし、表示されるHTMLコードをコピーして貼り付けたいページにペーストする。
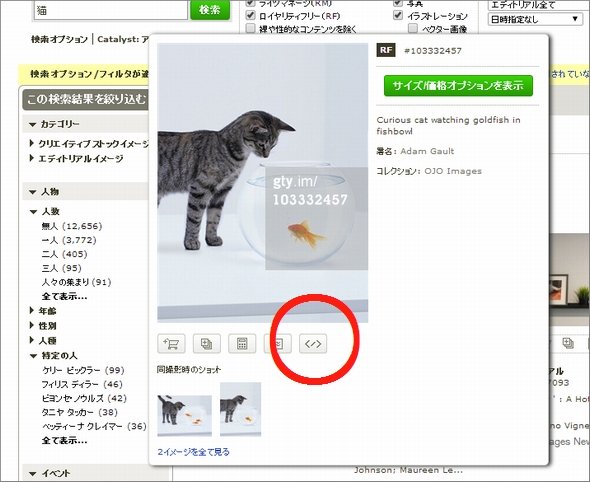
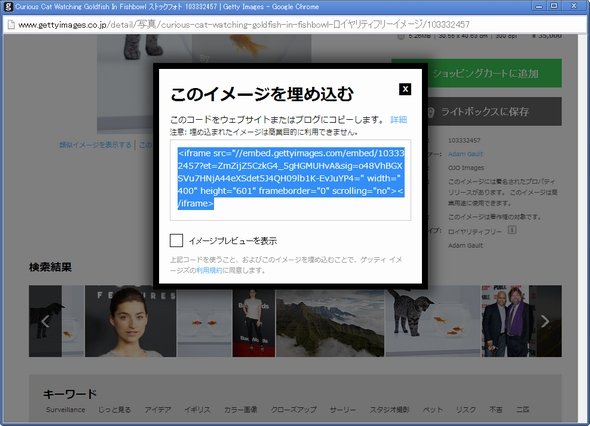
埋め込まれた画像はgettyimages.co.jpサイト上でホスティングされており、埋め込まれたサイトでビューワー内のコンテンツとして表示される。ビューワーには、撮影者および画像コレクションの名前、www.gettyimages.co.jp上の画像ページへのリンクバックが含まれており、商業利用する場合は、そこでライセンスを購入する仕組みになっている。
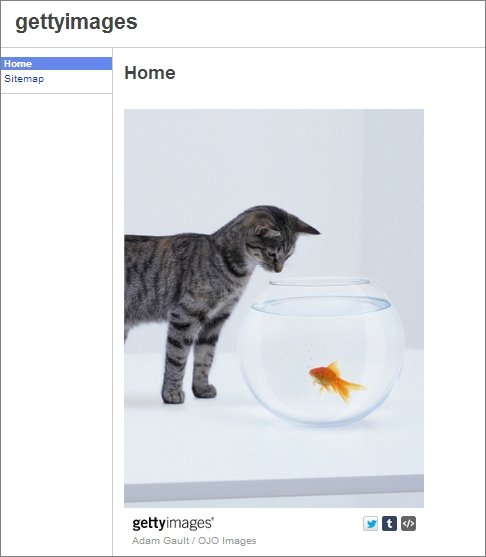 Webページの埋め込み例
ヘルプページによると、画像使用における制限は以下の通り。また、画像のサイズを変更することはできない。
- 製品の販売/資金の調達/プロモーションや宣伝を目的とする商用使用
- 中傷、ポルノ、その他違法となる使用
- ゲッティ イメージズのイメージ詳細ページで定められた制限に違反する使用
- 埋め込み機能の使い方以外での使用
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR