




















LINE乗っ取り騒動は“終息”したが──狙われるアカウント、ユーザーができる対策は?
「何してますか? 忙しいですか? 手伝ってもらってもいいですか?」――6月から急速に広がったLINEアカウント乗っ取りによる詐欺。都内だけで約2800万円に上る被害が発生したが、10月中旬以降は収まっている。運営側の対策が奏功した形だが、「もはやメールアドレスや電話番号は誰かの手に渡っていると思った方がいい」という時代に、ユーザー側の自衛も必要だ。LINEに終息までの経過と、ユーザーにできる対策を聞いた。
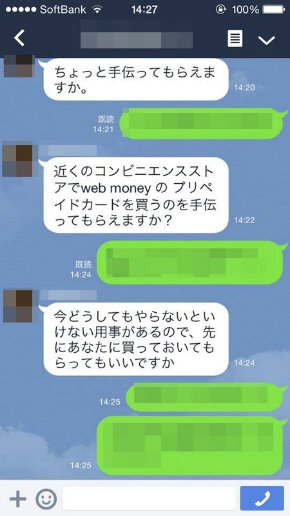 乗っ取り被害の例
10月12日以降、被害報告なし
LINE乗っ取りが顕在化したのは6月中旬。LINEアカウントが何者かに乗っ取られ、このアカウントから友人へ「WebMoneyのプリペイドカードを買うのを手伝ってほしい」などとメッセージを送信し、金銭をだまし取ろうとする手法だ。
ネットでは呼びかけの言葉が定型文として広がり、画面の向こうと“大喜利”する人も表れる“ネタ”にもなったが、LINEという日常的なメッセージツールで家族や知人の名前で連絡が来る手口から、年代・世代を問わず被害が広がった。警視庁によると、10月末までに657件の相談や被害が寄せられ、そのうち電子マネーをだましとられたという被害は368件、総額約2800万円に上った。
10月12日以降、警視庁への被害報告はなく、LINEは乗っ取り問題は終息したとみている。
リスト型攻撃か
アカウント乗っ取りの直接的な原因は、ログインに必要なIDとパスワードを乗っ取り犯が何らかの方法で入手したためだ。LINEによると、同社のシステムから流出した形跡はないとしており、「何らかの形で流出したIDやメールアドレス、パスワードの組み合わせを総当り的に試していたようだ」(同社政策企画室の江口清貴室長)と、「リスト型攻撃」だった可能性が高いとみている。
リスト型攻撃は、入手した大量のIDとパスワードのリストを使い、ネットサービスなどに片っ端からログインを試みる不正アクセス手法。今年に入り、「niconico」や「mixi」「Ameba」など大手サービスへの不正ログインが相次いで発覚。ポイントを不正使用されるなどの被害も出た。
対策に携わった江口室長は「ログインが可能になるまでの手法やプロセスを特定して傾向をつかみ、今後考えられる手段も含め1つずつ犯行の穴をふさいでいったため、終息までに予想以上に思ったより時間がかかってしまった」と振り返る。
LINEの場合、犯人は集中的にメッセージを送る際、まずWebストアやPC用クライアントソフトから、乗っ取ろうとするアカウントにログインできるかどうかだけ確認しているケースが多いことが分かった。このため、他の端末からログインがあった場合は逐次ユーザーに通知する仕様に変更。また、ひんぱんに在住国外からのログインがある場合、端末切り替え(機種変更)の際にコールセンターへの連絡を必須にするなどの対策を加えた。
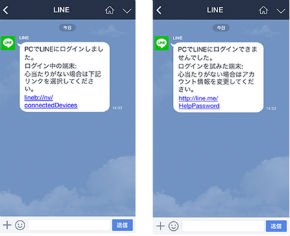
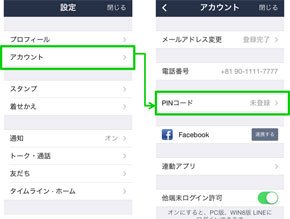
大きな効果があったのは、9月22日に実施した「PINコード」設定の必須化。電話番号の異なるスマートフォンでログインする場合に、ID・パスワードに加え4けたの暗証番号の入力を求め、ID・パスワードの不正使用だけではログインができないようにし、終息につながったという。
ユーザーに防止策周知
「LINEは複数の端末から同時にログインできないため、他人に乗っ取られていることを自覚しやすい。実は他のサービスやアプリでも不正ログインされているが被害者が気付いていないだけという可能性は十分にある」(江口室長)
リスト型攻撃は、同じID・パスワードを使って複数のサービスに手当たり次第に不正ログインを試みる手口。LINEに限らず、乗っ取りを防ぐにはユーザー側からも防止策を講じる必要がある。
江口室長は「個人が多数のアカウントを開設するのが当たり前の中、IDとパスワードだけでの個人認証には限界が来ているはいえ、グローバルに使える汎用的な次世代認証もなかなかないのが実情。まずはユーザーに今できる対策を周知するのが最優先」と話す。
パスワード変更など自衛策を
 政策企画室 江口清貴室長
「もはやメールアドレスや電話番号は必ず誰かの手に渡っていると思った方がいい。『自分は大丈夫』という意識が一番危険」(江口室長)――では手口が巧妙化する中、ユーザーはどう自衛すべきか。江口室長が挙げるのは3つのポイントだ。
まずは(1)推測されやすいパスワードを使わないこと。PINコード設定を必須化した後も乗っ取り被害を受けたユーザーはおり、調べたところ、生年月日や電話番号の下4ケタ、メールアドレスに含まれる数字など個人情報に関連する文字列や、「0000」「1234」といった安易な数字が使われていたという。
さらに(2)パスワードの変更。ログインIDとパスワードはセットで流出している可能性が高く、複数のサービスで同じIDとパスワードを使っている場合、流出したIDとパスワードで次々と不正アクセスされてしまうことになる。サービスごとに違うパスワードを設定するなど、流出しているかもしれないパスワードは使用せず、別のものに変更するよう勧めている。
(3)IDとして使うメールアドレスの使い分けも有効な手段の1つ。Gmailでは「エイリアス」、Yahoo!メールでは「セーフティアドレス」など、主要メールサービスのほとんどにはメインとなるメールアドレスを元に、複数のアドレスを設定して利用できる機能がある。サービスや用途ごとにIDとなるメールアドレスを使い分けることもリスト型攻撃には有効だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
7
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
8
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR