




















サンリオ会員サイト、「サーバ設定ミス」で330万人の個人情報が閲覧可能に 5万人は日本人
サンリオは12月24日、香港の関連会社・Sanrio Digitalが運営するコミュニティーサイト「サンリオタウン」に登録された330万人分の個人情報が第三者からアクセス可能だとセキュリティ研究者に指摘された問題について、Sanrio Digitalの見解を公表した。サーバの設定ミスが原因で、第三者が閲覧できる状態だったことを認めている。
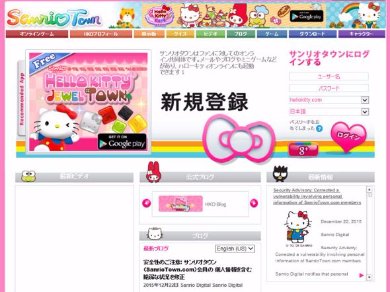 サンリオタウン
米IT情報サイトのCSOは、同サイトのデータベースがオンライン上で見つかり、ユーザーの氏名やメールアドレス、ハッシュ化済みパスワードなど330万件の情報が記録されていたと伝えた。セキュリティ研究者のクリス・ビッケリー氏が12月19日に問題を発見したという。
Sanrio Digitalによると、原因はサーバの設定ミス。最大330万人の会員の氏名、性別、国名、メールアドレス、エンコードされた生年月日、「SHA-1」でハッシュ化されたパスワード、パスワードのヒントが、IPアドレスを知る第三者によってアクセスできた可能性があるという。サンリオによると、330万人のうち日本人は5万2000人。
Sanrio Digitalはパスワードについて「SHA-1により暗号化され安全な状況は維持されていた」と説明しているが、SHA-1は危険性が指摘され、使用停止が勧告されている。
サーバの設定ミスはすでに修正済み。個人情報は「第三者によって公開されたり利用された形跡はない」としている。サンリオのほかのサービスやWebサイトとはデータは共有されておらず、サンリオタウン以外に問題は及んでいないとしている。
同社は会員に対して、サンリオタウンのパスワード変更と、同じパスワード・ヒント設定をしているほかのオンラインサービスのパスワードの変更を依頼している。再発防止に向け、追加のセキュリティシステムをサーバにインストールしたほか、今後は安全対策の定期点検・見直しを行うとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR