




















LINEアプリの脆弱性を見つけたら報奨金 「LINE Bug Bounty Program」本格展開
LINEは6月2日、「LINE」アプリの脆弱性発見者に報奨金を贈る制度「LINE Bug Bounty Program」の常時運営を始めると発表した。対象はLINEアプリ(iOS/Android)の最新バージョン。終了期限は設けていない。
LINE Bug Bounty Programは、LINEアプリのセキュリティ強化に向け、脆弱性の重要度に応じて報奨金を支払う制度。同様のプログラムを2015年8月~9月の期間限定で実施したところ、全世界から約200件の応募報告を受け、このうち15件の報告を「新たに発見された脆弱性」と認定。早期に修正したという。
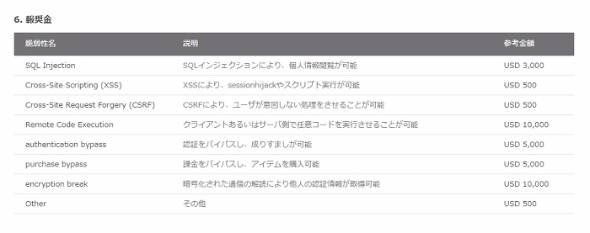 報奨金参考金額一覧
今回のプログラムは終了期限を設けず、常時運営へと移行。ユーザーから報告された脆弱性は、LINE側で確認・審査し、内容が認められれば、対処後に特設ページで報告者名(本名またはニックネーム)や脆弱性の概要を公表。報奨金額は、発見した脆弱性の新規性や重要度に応じて確定し、特に上限などは定めていないという。
LINE公式アプリのみが対象で、LINE POPなどの関連アプリやサービスは対象外。また、すでにLINEが把握している脆弱性や、他者が先に発見、報告したものも対象外となる。
(太田智美)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR