




















LINEをかたるフィッシングメール再び 件名は「2段階パスワードの設置」
フィッシング対策協議会は7月7日、メッセンジャーアプリ「LINE」をかたるフィッシングメールが出回っていると注意を呼び掛けた。
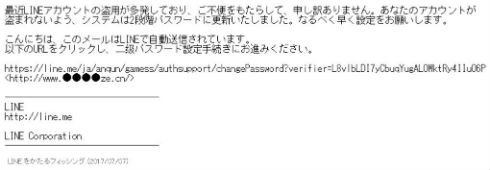 フィッシングメールの例(フィッシング対策協議会が公開)
件名は「2段階パスワードの設置」。本文では「あなたのアカウントが盗まれないよう、システムは2段階パスワードに更新いたしました。なるべく早く設定をお願いします」などと、フィッシングサイトへ誘導し、メールアドレスやパスワードなどの入力を促す。
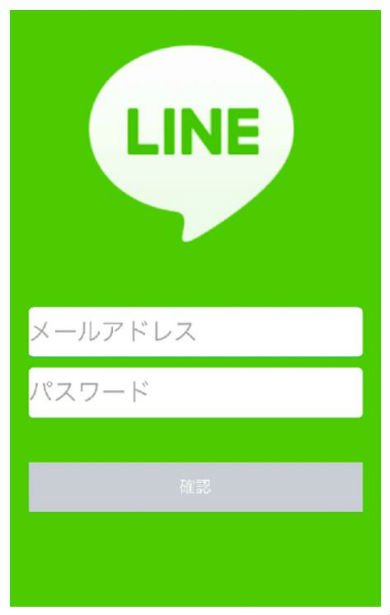 不審なサイトの例(フィッシング対策協議会が公開)
不審なサイトのURLは「http://www.●●●●ze.cn/」。同日午前10時半現在、フィッシングサイトは稼働中で、サイト閉鎖のためにJPCERT コーディネーションセンターに調査を依頼しているという。
類似のフィッシングサイトが公開される可能性もあり、発見した場合にはフィッシング対策協議会(info@antiphishing.jp)まで連絡するよう呼び掛けている。
LINEは、「@accept.line.me」「@naver.jp」「@line.me」「@noti.naver.jp」「@linecorp.com」のドメイン以外は、同社が送信したメールではないと注意喚起している。
LINEでは2014年6月ごろから、アカウント乗っ取りによる詐欺被害が頻発。同年10月に騒ぎは収束したが、その後もたびたび乗っ取り被害が報告されている。同社は今後、生体認証などパスワードを使わない認証方式を導入し、同様のトラブルを防ぐ方針を発表している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR