




















アカウント乗っ取りの危険度トップはフィッシング、被害者のほとんどは事後も対策せず──Google調べ
米Googleは11月9日(現地時間)、米カリフォルニア大学バークリー校と共同で行ったアカウント乗っ取りに関する調査結果を発表した。
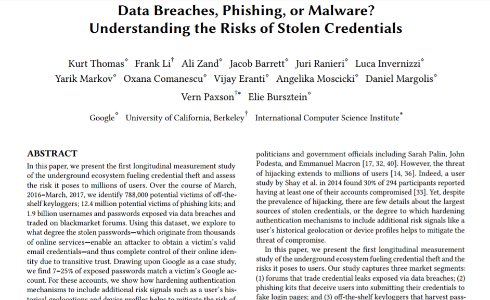
2016年3月~2017年3月の1年間、盗んだ個人データが売買されているブラックマーケットやフィッシングとキーロギングに使われる2万5000件のツールを解析し、被害に遭ったGoogleアカウントの実態を調査した。その結果、クレデンシャル情報(IDやパスワードなどのログインに必要なデータ)の78万8000件がキーロガー(キーボード操作の内容を記録するツール)で、1200万件がフィッシング(なりすましによる詐欺)で、33億件がサードパーティーサービスへのセキュリティ侵害で盗まれたことが分かったという。
件数が最も多かったサードパーティーへのセキュリティ侵害で盗まれたデータはGoogleアカウントと同じパスワードの再利用によるもので、パスワードのみの流出ではGoogleアカウントへの侵入はできない。ユーザーにとっての危険度が最も高いのはフィッシングであり、キーロガー、サードパーティー侵害の順としている。
調査期間中、週当たり平均23万4887件のクレデンシャル情報がフィッシング経由で盗まれ、キーロガー経由は週当たり平均1万4879件だった。
Googleはこうした被害を防ぐため、「Safe Browsing」や新しい端末からログインされたことをメールで通知する機能など、様々な対策を提供している。
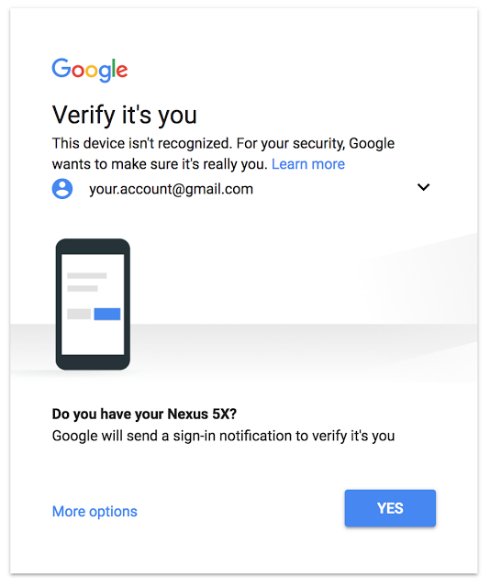 未確認の端末からログインがあったことを知らせるメッセージ
同社によると、被害に遭ったユーザー中、被害後に2要素認証などのセキュリティ対策を追加したのは3.1%にも満たなかったという。
Googleは「われわれの調査結果は、クレデンシャル情報の盗難を取り巻く地下経済の世界的な可能性と、潜在的な解決策としてユーザーに対するパスワード管理と偽造不可能な2要素認証についての教育を強化する必要性を示している」と結論付けた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR