




















ポケモンGO謝罪「EXレイドに不具合あった」
スマートフォンゲーム「Pokemon GO」を開発・運営する米Nianticは2月7日(現地時間)、同ゲーム内の「EXレイドバトル」機能に不具合があったことを認め、謝罪した。
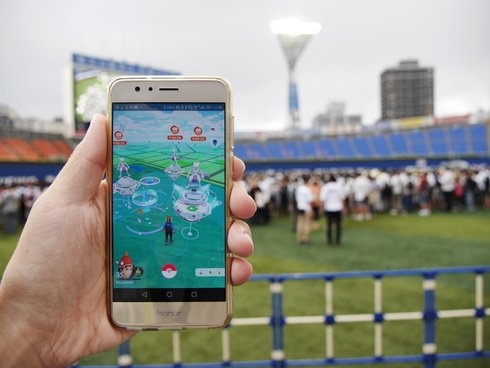
EXレイドバトルは、参加に「招待状」が必要なレイドバトル。招待状は、過去数週間に該当のジムでレイドバトルに勝利したトレーナーに受け取るチャンスがあり、EXレイドが行われるジムの場所と日時が書かれている。舞台のジムは、プレイヤーが直近で出向いたジムが選択される仕様だった。
Nianticによれば、最近行ったEXレイドで、舞台に選択されるジムや招待されるトレーナーの選択方法を改善する変更を行ったところ、変更の中にバグがあり、一部のプレイヤーが何カ月も訪れていなかったジムでのEXレイドバトルに招待されてしまう不具合があったという。
このバグは解決済みで、プレイヤーが最近訪れたジムで通常のレイドバトルを完了したところからのみ招待を受け取れるようになっているとしている。
また新たに、(1)EXレイドバトルに選ばれるジムの数を増やす、(2)1つのジムに招待されるトレーナーの平均人数を増やす、という2つの変更を加えた。招待されるトレーナーについては、これまで通り高いレベルのジムメダルを持ったトレーナーに加え、EXレイドバトルの招待状が届く前の週に、任意の場所でより多くのレイドバトルを完了したトレーナーも招待されるチャンスが上がったという。
EXレイドバトルの仕様についてユーザーから不満が出ていたことについて、「私たちは、過去数週間に渡って多くの方々がシェアしてくれたフィードバックに感謝するとともに、最新の招待により発生した不満についておわび申し上げます」とした上で、「さまざまなソーシャルメディア上でのフィードバックを常にモニタリングしています。引き続き、この機能の調整について皆さまの考えをシェアし続けていただければ幸いです」とした(翻訳は編集部による)。
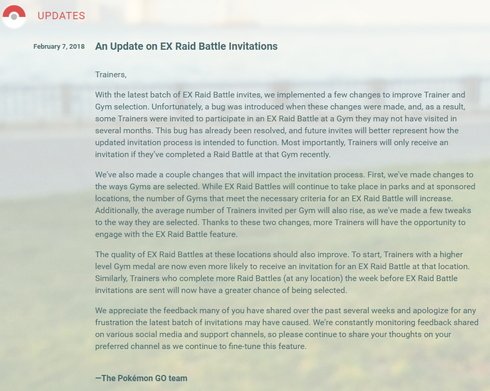 Nianticのリリース文(英語)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR