




















IoT製品の開発時、「セキュリティ基準あり」わずか35.6%
IoT製品の開発時、社内に統一されたセキュリティ基準が「ある」のは35.6%、「ない」は30.2%――情報処理推進機構(IPA)は3月22日、そんな調査結果を出した。特に企画、設計から製造、検査という各段階を通じて具体的な手順や社内規則が「ある」ケースは3割に満たず、「未整備な製品、サービスが多い」(IPA)という。
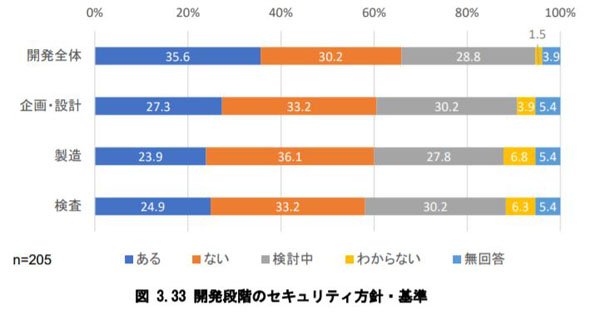 各段階で具体的な手順、社内規則が「ある」ケースは3割に満たなかった
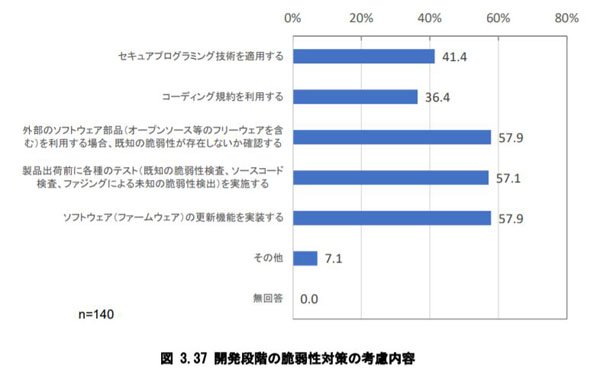
開発段階で脆弱性対策を考慮している割合は68.5%と高い。「外部のソフトウェア部品を利用する場合、既知の脆弱性がないか確認する」(57.9%)、「ソフトウェア(ファームウェア)更新機能を実装する」(57.9%)が多かった。「セキュアプログラミングの適用」(41.4%)、「コーディング規約の利用」(36.4%)など、設計時の対策は比較的少ないことが分かった。
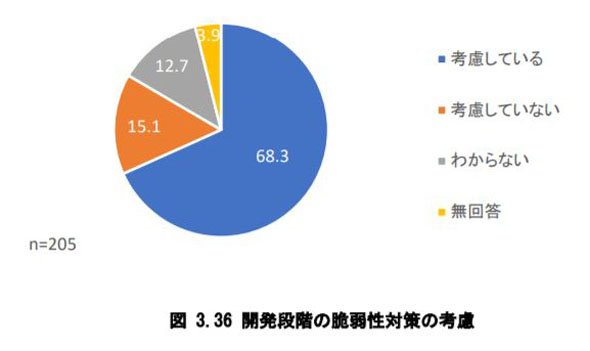 開発段階での脆弱性対策を考慮している割合は68.5%
製品出荷後、販売段階で脆弱性が見つかった経験が「ある」は26.3%。そうした企業が、顧客へ提供した対策は「パッチの作成・リリース」(83.3%)が最も多かった。しかしパッチをリリースしても、1年以内のパッチ適用率を「把握していない」企業が31.1%を占めた。
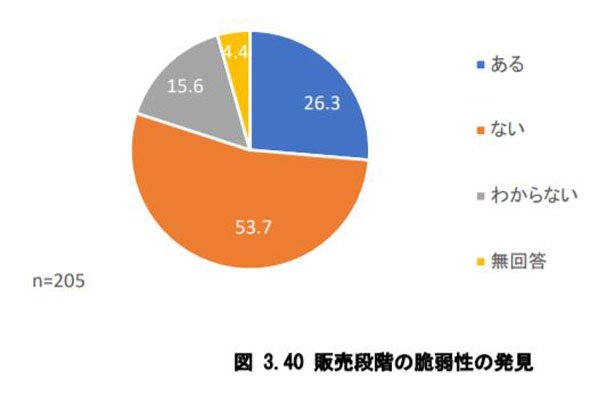 販売段階で脆弱性が見つかった経験が「ある」は26.3%
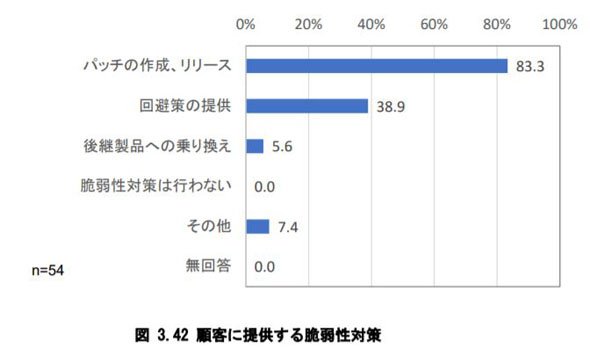 顧客へ提供した対策は「パッチの作成・リリース」(83.3%)が最多
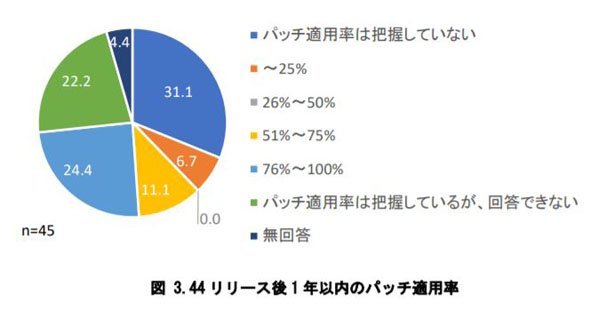 リリース後1年以内のパッチ適用率
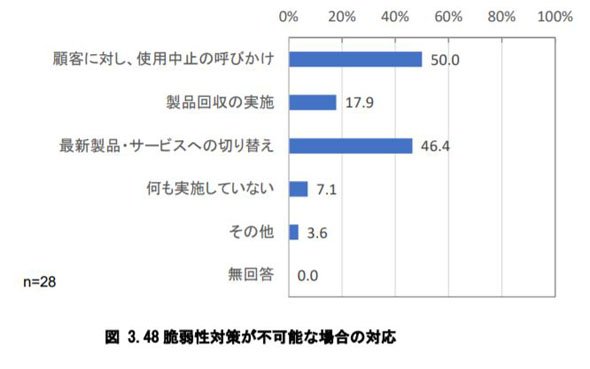
一方、脆弱性が見つかった経験が「ない」企業も含め全体では13.7%が「脆弱性対策が不可能な場合が『ある』」と答えた。理由は「製品・サービスの機能が必要最低限で、パッチ適応が困難」(42.9%)、「連続稼働が前提であり、パッチ適用が困難」(25.0%)、「脆弱性対策を検討する人員が不足」(25.0%)などが挙がった。対策が不可能な場合は「顧客に使用中止を呼び掛け」(50.0%)、「最新製品・サービスへの切り替え」(46.4%)を促す企業が多い。
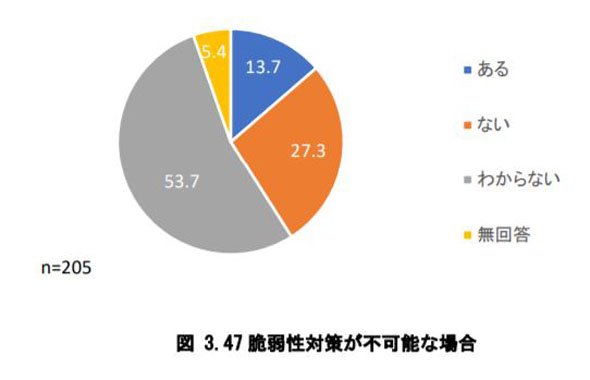 脆弱性対策が不可能な場合が「ある」は13.7%
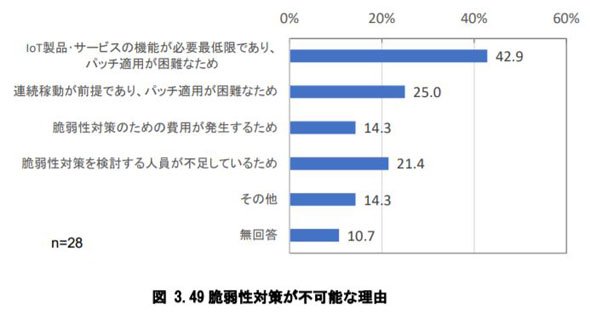
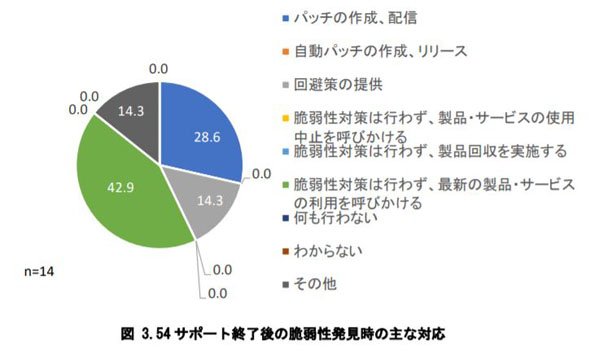
また、サポート終了段階(EOS/EOL)で脆弱性が見つかった経験が「ある」は6.8%。そのうち42.9%が、修正は行わず「最新の製品・サービスの利用を呼び掛ける」(42.9%)という対応だった。脆弱性が修正される場合は限られるが、企業によって何らかの対応がなされていた。
調査は2017年11~12月、日本国内に拠点を置くIoT製品開発者(企業)に対し、郵送方式でアンケートを実施。205件の有効回答を得た。
調査結果を受けIPAは、経営者・管理者向けに、企業が実施すべき対策を紹介する「IoT製品・サービス 脆弱性対応ガイド」を公開している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
2
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで通信障害 全国の5G SA契約者の一部で
-
7
KDDI、東日本エリアで一時通信障害 ドコモ・ソフトバンクに続き連日で発生
-
8
auメールで朝から障害 全国で利用しづらい状況に
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR