




















ITの過去から紡ぐIoTセキュリティ
疑え、無線LAN接続 「暗号化されているから安全」は本当か(2/3 ページ)
ざっくり分類すると……。
(1)パスワード(=認証や暗号化)なしで、不特定多数のユーザーが利用できるもの
(2)複数の人が知る共有パスワード(Pre-Shared Key:PSK、事前鍵共有)を入力すれば利用できるもの(お店ならば、ポスターに書いてあったり、店員さんが教えてくれたりしますね)
(3)認証サーバと連携し、ユーザー個々に配布されたパスワードや電子証明書を用いて認証しなければ利用できないもの
――といった感じです。
今では無線LAN利用時のセキュリティ対策は当たり前ですが、無線LANが普及し始めた2000年前後は懸念する人も少なく、誰でも勝手につなげられる状態のアクセスポイントがあちこちに見つかる状態でした。しかしその後、企業にも無線LANが普及するにつれ、さすがに筒抜け状態はまずいということで、暗号化や認証といったセキュリティ対策が実施されるようになってきました。そのベースになっているのが、業界団体であるWi-Fi Allianceが策定したWEP、WPA/WPA2といった仕様です。
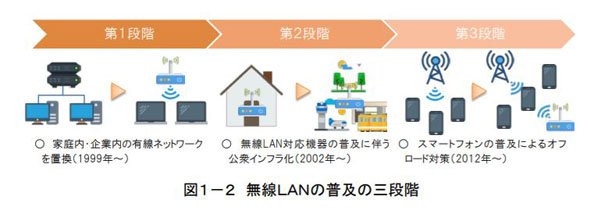 企業にも無線LANが普及するにつれ、暗号化や認証といったセキュリティ対策が実施されるようになってきた=総務省「公衆無線LAN セキュリティ分科会 報告書」より
そのWi-Fi Allianceは6月、約10年ぶりとなる新たな規格「WPA3」を正式発表しています。WPA2で発覚した「KRACK」と呼ばれる脆弱性への対応に加え、セキュリティを高めるための内容がいくつか盛り込まれました。
例えば、主に公衆無線LANや家庭での用途を想定した「WPA3-Personal」では、PSKの代わりにSAE(Simultaneous Authentication of Equals:同等性同時認証)という方式を採用しました。WPA2では、容易に推測可能な弱いパスワードが設定されていた場合、攻撃者が試行を繰り返してパスワードが破られるというシナリオが考えられましたが、SAEでは認証の再試行回数を変更し、こうしたリスクに備えています。
 写真はイメージです
また従来の方式では、攻撃者が、暗号化されて読めないデータをとりあえずキャプチャーしておき、パスワードを入手できたタイミングで解読してしまうリスクがありました。WPA3ではForward Secrecy(前方秘匿性)を実現し、この課題にも対処しています。
Wi-Fi Allianceはこれとは別に6月、公衆無線LANでの利用を想定した「Wi-Fi Enhanced Open」という仕様も公表しています。パスワードの入力は不要ですが、「Opportunistic Wireless Encryption」(OWE)と呼ばれる方式によってユーザーごとに個別の暗号鍵を生成し、通信を保護する仕組みです。
エンドツーエンドの「暗号化」で無線LANのセキュリティ対策を補う
……という具合に徐々に強化されてきた無線LANのセキュリティですが、まだ課題は残っています。たとえネットワークレベルで暗号化が行われていても、いくつかの条件を満たせば、同じ電波の範囲内にいる悪意あるユーザーによって、手元の端末とアクセスポイント間の通信内容を盗み見られる恐れがあるのです。
Copyright © ITmedia, Inc. All Rights Reserved.


ITの過去から紡ぐIoTセキュリティ
家電製品やクルマ、センサーを組み込んだ建物そのものなど、あらゆるモノがネットにつながり、互いにデータをやりとりするIoT時代が本格的に到来しようとしています。それ自体は歓迎すべきことですが、IoT機器やシステムにおける基本的なセキュリティ対策の不備が原因となって、思いもよらぬリスクが浮上しているのも事実です。 この連載ではインターネットの普及期から今までPCやITの世界で起こった、あるいは現在進行中のさまざまな事件から得られた教訓を、IoTの世界に生かすという観点で、対策のヒントを紹介していきたいと思います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR