




















佐川急便かたるSMS、7月に急拡大 感染端末がスパムボット化 トレンドマイクロ解説
佐川急便の不在通知をかたるSMSから偽サイトに誘導され、不正アプリをインストールさせられる被害が7月に話題になった。トレンドマイクロのブログによると、偽装SMSから誘導される不正サイトへの国内モバイル端末からアクセス数は、7月の1カ月間だけで8000件超えと、4~6月合計の1600件程度から急拡大。不正アプリに7月中旬、「SMSを送信する」という機能が追加されたことで感染端末がスパムボット化し、被害が拡大したとみている。
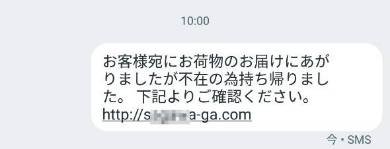 SMSの例
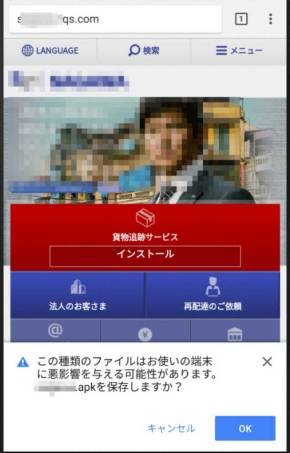 SMSから誘導される偽サイトの例
大手企業を偽装し、SMSを通じてAndroid向け不正アプリを拡散する手口は2017年末に登場し、18年にかけて継続して確認されてきたという。佐川急便を偽装するSMSのほか、大手ISPやアパレルメーカーなどを偽装するSMSを確認していたが、7月に入って確認されているのは、佐川急便を装うものだけという。
偽装SMSで拡散される不正アプリは、侵入端末内の情報窃取や、モバイルバンキングアプリを他の不正アプリに置き換えるといった活動を行っていたが、7月中旬、「SMSを送信する」という活動が追加されたという。不正アプリが実行されると30秒ごとに遠隔操作用サーバ(C&Cサーバ)に接続。C&CサーバからSMSの送信先電話番号とメッセージ本文データを受け取ると、感染端末上から偽装SMSを送信するという流れだ。
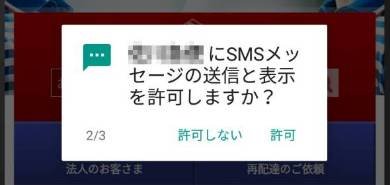 不正アプリがSMS送信する際の許可を求める表示例
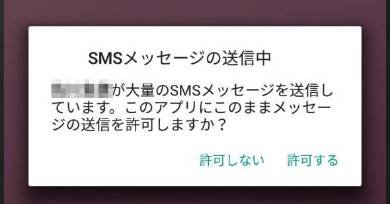 不正アプリがSMS送信中に許可を求める表示例
7月に確認された偽装SMSが、佐川急便を装うものだけだったのは、「ネットショッピングの普及などから宅配荷物の受け取りが日常的に行われており、利用者の警戒心も低くなりやすく、だまやすいとサイバー犯罪者が判断しているのかもしれない」と指摘する。ただ、SMS本文は変更される可能性があり、「いつまた新たな文面の偽装SMSが出回ってもおかしくない状況」と注意を呼び掛けている。
SMSのリンク先偽サイトから拡散される不正アプリはAndroid向けだが、不正サイトにiOS端末でアクセスすると、携帯電話会社を偽装したフィッシング詐欺サイトの転送される場合があることも確認しており、iOSユーザーも注意が必要という。
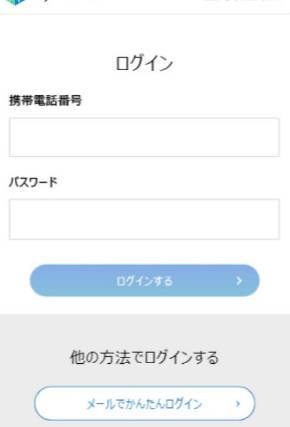 iOS端末でSMSのURLにアクセスした際に転送されるフィッシングサイトの例
被害を防ぐためには、Android端末のセキュリティ設定の「提供元不明のアプリのインストールを許可する」の設定をオフにしておくことが有効だと指南している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
5
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR