




















Uber Eatsの配達員、「12時間配達後は6時間オフライン」に 安全対策として
Uber Japanは1月29日、フードデリバリーサービス「Uber Eats」の配達員向けアプリに、運転時間が12時間に達すると、その後6時間は自動でオフラインになる機能を追加したと発表した。配達員の過剰労働を防ぎ、安全確保を目指すための取り組みとしている。
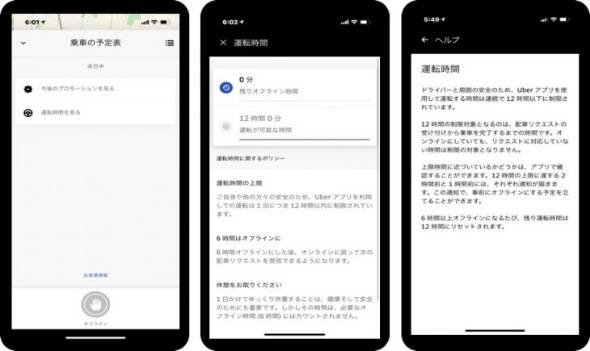 配達員のアプリの画面例
Uber Eatsの配達員は、自転車やバイクを使ってUber Eatsの商品を届けるスタッフ。Uberが雇用する従業員ではなく、Uberと契約した人が個人事業主として配達する仕組みで、好きな時間・場所でアプリを立ち上げれば配達を請け負える。
新機能では、配達員用のアプリで運転時間をカウント。12時間の上限に近づくと一定間隔で通知を発信し、上限に達すると、その後の6時間は自動的にオフラインになる。6時間経過後は再びオンラインにできる。
また、配達員の居場所を家族や親しい友人などに伝えられる「乗車状況を共有する」機能も追加。配達員の位置や配達状況、名前、電話番号、ナンバープレートといった詳細を共有でき、帰宅予想時間を知らせることもできる。注文者情報は共有されない。
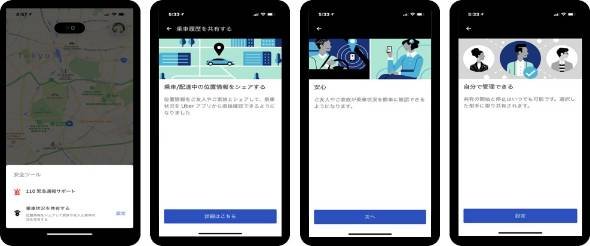 家族や親しい友人に乗車状況を共有する機能も
緊急時に110番に直接つながる緊急通報ボタンや、通話の匿名化機能、自転車で配達を行う配達員向けの保険、配達員の安全に特化したサポートチームなども導入し、安全対策を整える。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR