




















NASA、サイバー攻撃で機密データ流出 侵入口は無許可接続の「Raspberry Pi」
米航空宇宙局(NASA)のジェット推進研究所(JPL)の研究データが昨年、サイバー攻撃により盗まれていたことが、米連邦政府の監察総監室(OIG)が6月18日付で公開した報告書(リンク先はPDF)で明らかになった。
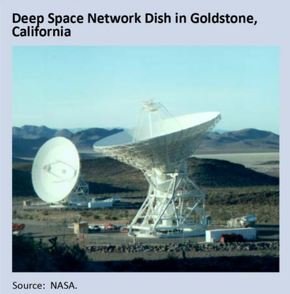 DSNのパラボラアンテナ(画像:NASA)
2018年4月にJPLのネットワークに侵入した攻撃者が約10カ月の間ネットワーク内の多数の脆弱性を利用して行動範囲を広げ、火星科学研究探査機のデータを含む約500MBの機密データを盗んだ。深宇宙通信情報網DSN(ディープスペースネットワーク)のデータにもアクセスした痕跡があるため、JPLのネットワークからDSNの宇宙飛行関連システムを切断したという。
攻撃者の侵入口はJPLのネットワークに無許可で接続していたRaspberry Pi端末だった。本来ならば最高情報責任者室(OCIO)がネットワークに接続するすべての端末を管理しているはずだが、正常に機能していなかった。管理者の1人はOIGに対し、新たに端末を接続する際はセキュリティデータベースに手動で登録することになっているが、更新機能がうまく動かないことがあり、そのまま登録を忘れることがあると語ったという。
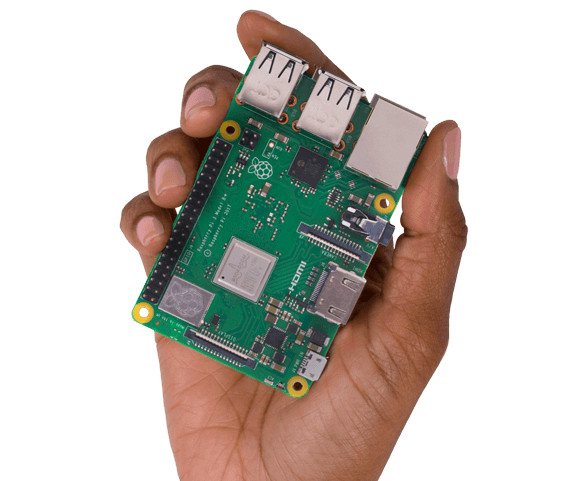 Raspberry Pi端末
OIGはNASAのセキュリティ体制の問題点を多数挙げている。例えばITシステムにセキュリティ脆弱性が見つかっても、180日以上放置していることがあった。また、JPLはその性格上、外部パートナーにもネットワークへのアクセスを許可しているが、ネットワークを分離して機密データへのアクセスを制限するといった設定を行っていない。
OIGは報告書でNASAに改善を求めた。報告書のまとめには「JPLのネットワークにはまだ重大な脆弱性が残っており、機密情報がサイバー攻撃の危険にさらされている」とある。調査はまだ継続中で、攻撃者が特定されているかどうかは不明だ。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR