




















象印のECサイトに不正アクセス、最大28万件の顧客情報が流出 決済画面が改ざん
象印マホービンは12月5日、子会社が運営するECサイト「象印でショッピング」が不正アクセスを受け、氏名やメールアドレスなど、最大28万件の顧客情報が流出したと発表した。流出したメールアドレス宛には、不審なサイトに誘導するメールが送られているといい、そこでクレジットカード情報が窃取された可能性もあるという。
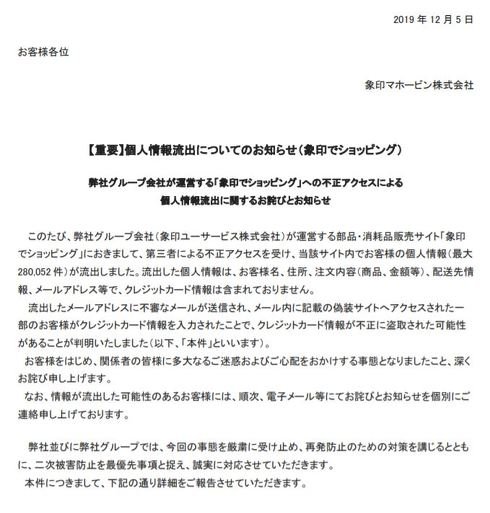 象印マホービンの発表より
流出した個人情報は、顧客の氏名、住所、注文内容(商品、金額など)、配送先情報、メールアドレスなど。
12月4日、顧客から「象印のキャンペーンに乗じた不審なメールが届いている」との問い合わせを受け、象印マホービンが内部調査したところ、不正アクセスと情報漏えいが発覚。同サイトのサービスを停止した。
同社によると、ECサイトのシステムが不正アクセスを受け、個人情報の抜き出しに加え、商品情報と決済情報を入力する画面が改ざんされたという。
流出したメールアドレス宛には「○○○○(顧客の氏名)おめでとうございます!オリジナルQUOカード キャンペーン実施中!」という件名のメールが送信されていることも判明。メール本文のURLから改ざんされたサイトへと誘導し、クレジットカード情報を入力させるものだったとしている。
偽サイトでは、カード名義人名、クレジットカード番号、有効期限、セキュリティコードが窃取された可能性があるという。漏えいした件数は調査中で、対象の顧客には順次連絡する方針。監督官庁や警察当局、個人情報保護委員会などには報告済みとしている。
同社は「今回の事態を厳粛に受け止め、他の個人情報を保持するシステムの脆弱性を調査する」と謝罪。第三者調査機関の調査結果を踏まえ、システムのセキュリティ対策や監視体制、リスクマネジメント体制の強化など、再発防止策を講じるとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
2
「焼肉きんぐ」個人情報約1079万件が漏えい 公式アプリのシステムに不正アクセス ほぼ全会員分に相当
-
3
不正アクセスなぜ急増 原因はAIか、それとも…… 専門家の見解は
-
4
日経社員のGoogle Workspaceに不正ログイン 1646人分の個人情報漏えいか
-
5
JR東のコード決済「テッペイ」10月20日開始 上限30万円まで決済可能に
-
6
大和証券、22万件情報漏えいか 顧客約11万人の口座番号も
-
7
ミスターマックス、最大173万人分の会員情報流出 不正アクセスで
-
8
App Storeでのアプリ配信に「iPhone Duo」用のスクショが必須に Appleが27年4月から
-
9
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
10
デンマークで住民登録簿に不正アクセス 880万人分の個人番号など流出 政府「極めて深刻」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR