




















NECにサイバー攻撃 防衛省関連ファイル約2万7000件に不正アクセス
NECは1月31日、同社が防衛事業部門で使っている社内サーバが、2016年から第三者によるサイバー攻撃を受けていたと発表した。防衛省との取引に関する情報を含む約2万7000件のファイルに不正アクセスされたが、情報流出などの被害は確認されなかったとしている。
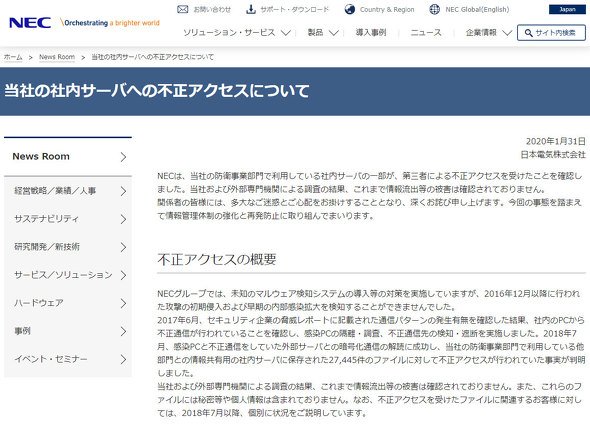 NECの報道発表
NECでは17年6月、社内のPCから不正な通信が行われていることを確認。当該PCを社内ネットワークから隔離し、通信先の検知とアクセスの遮断を行った。社内調査の結果、攻撃は16年12月に始まっていたことが判明。18年7月には、防衛事業部門で使っている情報共有用のサーバに保存された2万7445件のファイルが不正アクセスを受けていたと分かった。
問題のサーバで管理していたのは防衛省との取引に関する情報のみであり、機密情報を保存してはいけない決まりもあったため、不正アクセスを受けたファイルに機密や個人情報などは含まれていないとしている。その後の外部専門機関との調査でも、情報が外部に漏えいした痕跡はなかったという。
 防衛省のWebサイト
攻撃を確認してから2年以上発表しなかった理由についてITmedia NEWSが問い合わせたところ、NECは「不正ログインを受けたことについては18年7月以降、防衛省に説明し了解を得た。NECと防衛省の1対1の話であり、情報が流出した証拠もなく、被害が出ているわけでもないので発表しなかった」と説明した。
今後は、攻撃への対応体制や情報管理などの対策を強化し、再発防止に取り組むとしている。
総務省は、28日に発表した緊急提言「我が国のサイバーセキュリティ強化に向け速やかに取り組むべき事項」の中で、サイバー攻撃を受けた際には、個人情報などの流出が疑われる時点で速やかに情報を公開することを求めている。
1月20日には三菱電機も、第三者から不正アクセスを受け約8000件の個人情報が流出した可能性があると発表しており、大手電機メーカーのサイバー攻撃への対応に注目が集まっている。
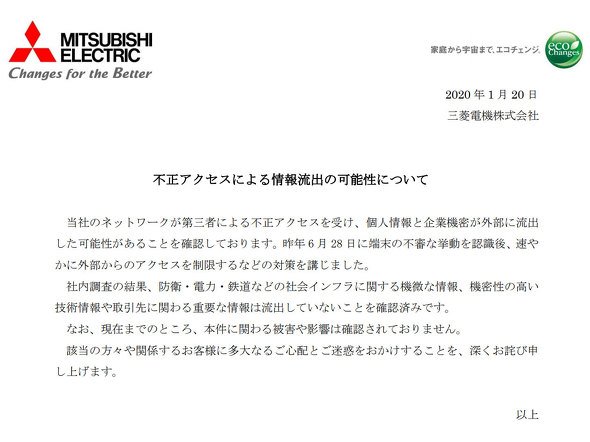 三菱電機の報道発表
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR