




















LINEに不正ログイン 被害者数は4000人超、乗っ取りや二次被害の可能性も
LINE社は2月26日、メッセージアプリ「LINE」で、4000人を超えるユーザーが2月に不正ログインの被害に遭ったと発表した。被害を受けたアカウントでは、購買に誘導するスパムの投稿があった他、アカウントを完全に乗っ取るためのURLも投稿されており、被害アカウントから二次被害が発生し得る状況だという。同社は被害発生を受け、不正ログインが起きないよう技術的に対応したとしている。
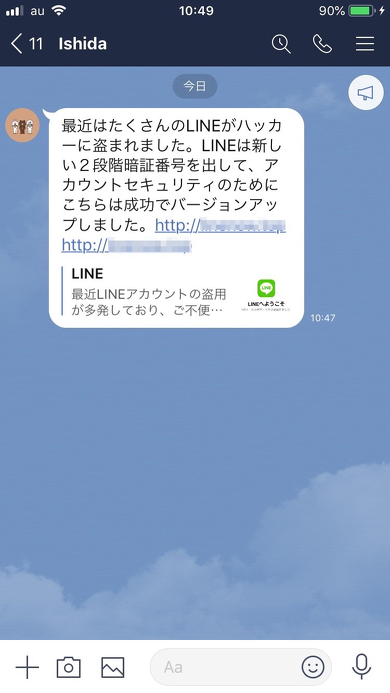 不正ログインを受けたアカウントから友人のアカウントへ、フィッシング詐欺のURLを送信している例
同社によると、最初の問題が報告されたのは2月13日。報告を受けて被害状況を調査したところ、不正ログイン後にユーザーの意図しない投稿が行われていたケースが4225件確認できたという。ほとんどは日本での事例だが、台湾で81件、タイで2件など、海外でも被害があったという。
【修正履歴:2020年2月28日午後4時 最初の問題の報告があった日付を2月16日と表記していましたが、LINE社が日付を13日と改めたため、それに併せて修正しました】
この不正ログインでは何者かに一時的にメッセージ機能を利用されるだけで、アカウント自体の乗っ取りは起きていないが、アカウントの完全な乗っ取りを目的としてLINEのパスワードやSMS認証コードを入力させるフィッシング行為も発生しているという。乗っ取りの被害件数は現在調査中。
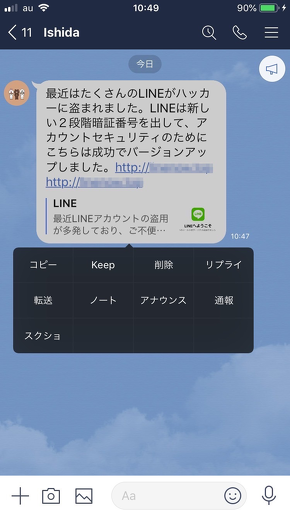
乗っ取りを目的としたフィッシング行為では、不正ログインを受けたアカウントから友人のアカウントに対し、「最近はたくさんのLINEがハッカーに盗まれました。LINEは新しい2段階暗証番号を出して、アカウントセキュリティのためにこちらは成功でバージョンアップしました」(原文ママ)といった内容が、URL付きで投稿されている。LINE社は、このような投稿があったときにはアプリの機能から通報してほしいとしている。
同社は19日~24日にかけて技術的な対応策を複数導入した上で、「見に覚えのないログイン通知やメッセージ投稿を確認した場合、至急パスワードを変更してほしい」と呼び掛けている。
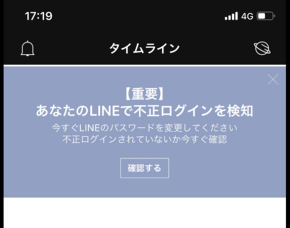
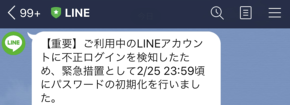
不正ログインの被害を受けたアカウントに対しては、24日にパスワード変更を促す通知を配信済み。そのうちパスワードを変更しなかったユーザーに対しては26日にパスワードの強制リセットを実施し、再設定を促すアナウンスをしているという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR