




















カードゲーム通販サイトで約6万件の個人情報漏えい 8年間気付かず
ホビーズファクトリー(大阪市中央区)は2月27日、同社が運営するカードゲーム通販サイト「カードショップBIG-WEB」で、2012年に会員のIDやパスワード、メールアドレスなど約6万件が漏えいしていたと発表した。現時点で漏えいによる被害の報告はないとしている。
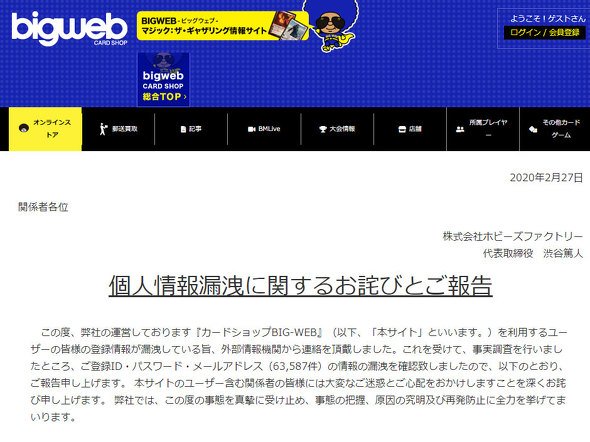
漏えいしたのは、12年4月以前に登録された個人情報6万3587件。漏えいしたIDとパスワードを使って不正ログインされた場合、名前や住所、電話番号が読み取られた可能性もある。クレジットカード情報は保存していないため流出の恐れはないという。
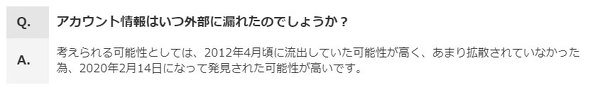
情報漏えいが起きたのは12年4月の可能性が高いとしている。漏えいが判明したのは2月14日で、外部の情報機関からの通報を受け調査し、事実を確認した。27日の時点で流出の原因は断定できていないが、ホビーズファクトリーは同社が17年9月以前に使っていたサーバへの不正アクセスによるものだと考えている。
8年間に渡り情報漏えいに気付かなかった理由について、同社は「(漏えいした情報が)あまり拡散されていなかったため」と説明している。
ホビーズファクトリーは現在、サーバのセキュリティチェックや強化、登録パスワードの変更に加え、ユーザーや関係者への報告などを進めている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR