




















この頃、セキュリティ界隈で
クラウドを狙う“同意フィッシング”、セキュリティ教育機関も被害
業務用メールを装って狙った相手をだまそうとするビジネスメール詐欺の被害が後を絶たない。従業員が不正を見抜けずにリンクや添付ファイルをクリックすれば、情報が盗まれるなどの重大な被害を招きかねない。世界トップレベルのセキュリティ研究・教育機関を自認する米SANS Instituteも例外ではなかった。
SANS Instituteは8月11日、フィッシング詐欺の被害に遭って個人情報が流出したと発表した。原因は、1人の従業員が詐欺メールにだまされて、悪質なOffice 365アプリをインストールしてしまったことだった。このアプリによって不正な転送ルールが設定され、513通のメールが外部に転送されていた。
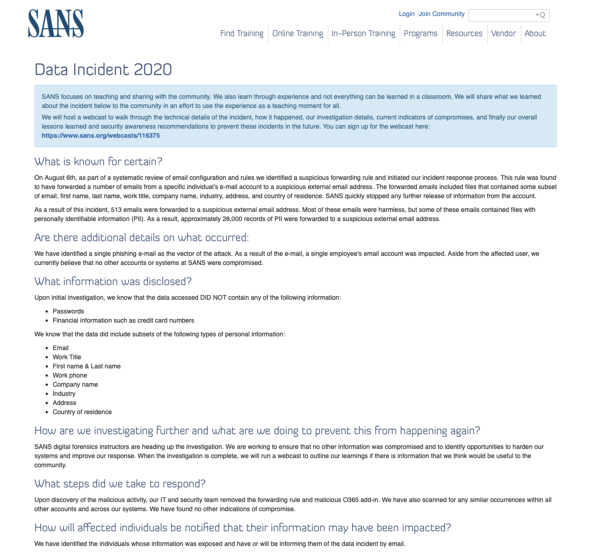 SANSもだまされた
こうした事態を防ぐための啓発や研修を行っている団体で起きた被害。米セキュリティニュースサイトのSC Mediaは、「どんな組織であれ、セキュリティの不備と無縁ではいられない現実を物語る。知識がなかったり、不注意あるいは怠慢な従業員がたった1人いただけで、こうした事態を引き起こす」と指摘する。
SANS Instituteに届いたフィッシング詐欺メールは、7月24日に複数の従業員が受信していた。画面には「ファイルが共有されました」というメッセージに「@sans.org」のドメインを使ったアドレスが記載され、賞与の支給通知を思わせる「Copy of sans July Bonus 24JUL2020.xls」というファイル名とアイコンが表示されていた。SANSの内部文書がOffice 365で共有されたように思わせる内容だった。
1人の従業員がこの画面で「Open」ボタンをクリックしてしまい、悪質なOffice 365アプリがこの従業員のアカウントにインストールされた。このアプリによって、「Bank」「cash」「Payment」などのキーワードを含んだメールが外部に転送されるよう、転送ルールが設定された。
この転送ルールは、8月6日にSANSが行った電子メールの設定やルールに関する体系的な診断の過程で見つかり、詳しく調べた結果、この従業員の電子メールアカウントから、メールが外部に転送されていたことが分かった。その一部には、メールアドレスや氏名、肩書、企業名、住所、居住国といった個人情報を記載したファイルが含まれており、流出した個人情報は約2万8000件に上っていた。
実はこうした不正なアプリを利用する「同意フィッシング」の手口については、Microsoftが7月の時点で注意を呼び掛けていた。新型コロナウイルスの影響で在宅勤務を強いられて、急遽クラウドアプリに切り替える企業は急増した。しかし在宅環境の手薄なセキュリティ対策や、クラウド環境に不慣れな従業員は、データ窃盗を狙う攻撃の格好の標的になっていた。
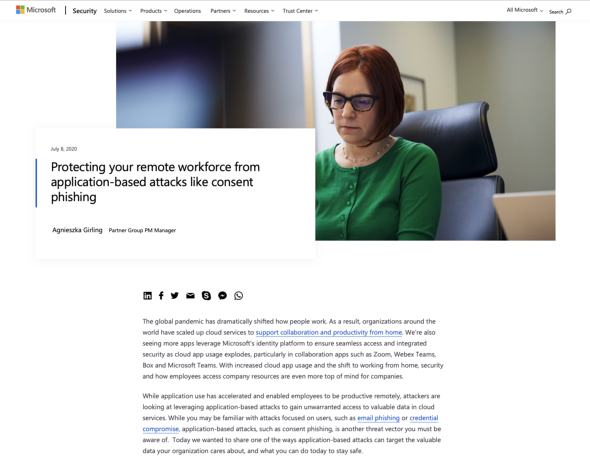 Microsoftも警告していた
SANSの場合も、オフィスでは確実だったセキュリティ対策の多くが在宅環境では手薄になり、予想外の被害に遭ったのではないかとSC Mediaは推測する。
一般的なフィッシング詐欺の手口では、不正なログインページを表示してユーザー名とパスワードを入力させようとする。これに対して同意フィッシングでは、ユーザーをだまして悪質なアプリをインストールさせる手口を使うため、パスワードなどの入力は求められないが、インストールする過程では、指定された権限を付与するかどうかの確認を求める正規の画面を表示する。ここでユーザーが同意ボタンをクリックしてしまうと、そのアプリによるデータへのアクセス、メールの送受信、転送ルールの設定などが許可される。
そうしたアプリは大手の製品に似せた名称を付けるなどして、一見、信頼できるアプリに見せかけてあるという。例えばSANSに対して使われた悪質アプリの「Enable4Excel」という名称は、Salesforceの正規アプリ「Enabler4Excel」と酷似していた。
SANSのケースでは、体系的なチェックを行っていたおかげで比較的早期に問題を発見でき、それほど大きな被害は出さずに済んだ。すぐに事実関係を公表し、対策を講じて教訓とした対応を評価する声もある。「現代のセキュリティの真価は、攻撃に対する耐性にある。たとえ予防的コントロールが失敗したとしても、重大な被害が発生する前にタイムリーに検出し、対応できる能力が問われている」。専門家はSC Mediaの記事の中でそう解説している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR