




















マルウェア「Emotet」9月に入って急拡大 手口はさらに巧妙に
メールの添付ファイルなどを通じて感染を広げるマルウェア「Emotet」が9月に入って国内で急拡大しているとし、JPCERT/CCが注意を呼び掛けている。感染させる手口もさらに巧妙化しているという。
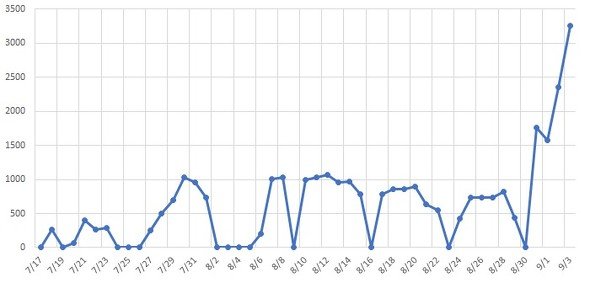 Emotet に感染し、メール送信に悪用される可能性のある .jp アドレスの推移 (JPCERT/CC外部からの提供観測情報)
Emotetは、感染したデバイスから、メールアカウントやメール本文などを盗み取り、盗んだ情報を使ってスパムメールを送信し、感染を拡大させるマルウェア。
メールを受け取った人は、添付されたWordファイルやURLなどを開き、マクロやコンテンツを有効化すると、感染する可能性がある。感染後に別のマルウェアをダウンロードさせる場合があり、ランサムウェアを用いたデータの暗号化や暴露といった被害につながる可能性もある。
Emotetの配布活動は一時期、落ち着いていたが、今年7月に再開。その後、手口が巧妙化しているという。
例えば、Emotetが正規のメールから添付ファイルを窃取し、Emotetの感染を引き起こすWordファイルとともに、窃取した無害なファイルを添付してスパムメールを送るケースが確認されているという。
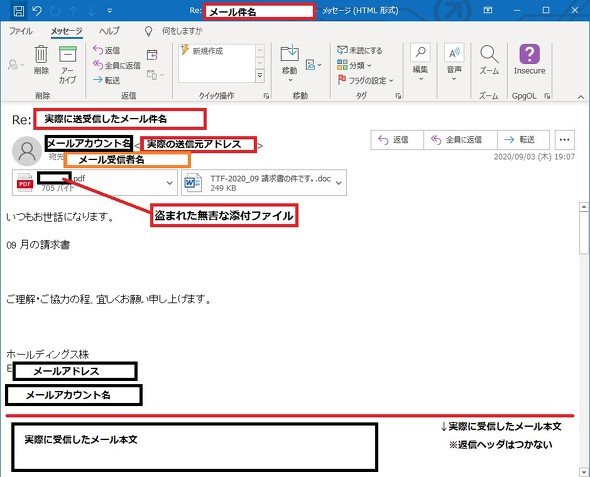 正規のメールから窃取したファイルが添付されたEmotetのメール例
また、パスワード付きzipファイルを添付し、パスワードをメール本文に記しているケースを確認。この場合、メール配信経路でのセキュリティ製品による検知や検疫をすり抜け、メールが配信されてしまうことがあるという。
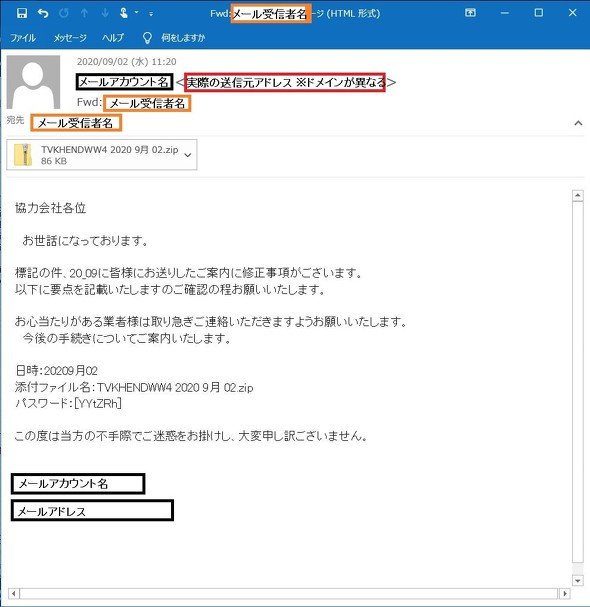 パスワード付き zip ファイルが添付されたEmotetのメール例
JPCERT/CCは、「一見すると業務に関係がありそうな内容で、取引先から送付されているようにみえる添付ファイルでも、Emotet感染につながる可能性がある」と指摘。信頼できると断定できない場合は、マクロやコンテンツ有効化のボタンをクリックしないよう注意を呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR