




















ドコモ口座、被害総額2542万円に 19年10月から被害が発生していた
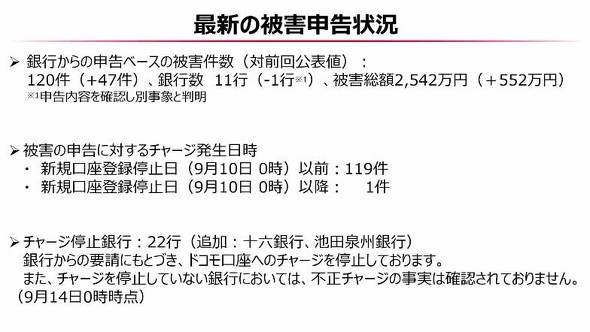
電子決済サービス「ドコモ口座」で現金の不正引き出しが相次いでいる問題を巡り、NTTドコモは9月14日、被害件数が120件、被害総額が2542万円に拡大していると発表した。
ドコモ口座は、銀行口座やコンビニからアカウントへ残高をチャージして使う電子決済サービス。7日には七十七銀行(宮城県仙台市)が、ドコモ口座を悪用して顧客の口座から現金が不正に引き出される被害を受けたと発表した。
14日0時の時点で同様の被害が確認された銀行は全国で11行。銀行から申告された被害件数は120件、被害総額は2542万円に上る。最も古い被害は2019年10月に発生。直近ではドコモ口座アカウントに銀行口座を登録する受け付けを停止した後の9月10日にも、ドコモの対応の遅れを原因として1件発生したという。
現在、ドコモ口座と連携している35行のうち22行はアカウントへのチャージ機能を停止。残りの13行はセキュリティ体制が整っており、これまで被害が確認されていないためチャージ機能の提供を続ける。不正利用が疑われるドコモ口座アカウントは個別に利用を停止。ドコモ口座自体のサービスを停止する予定はない。
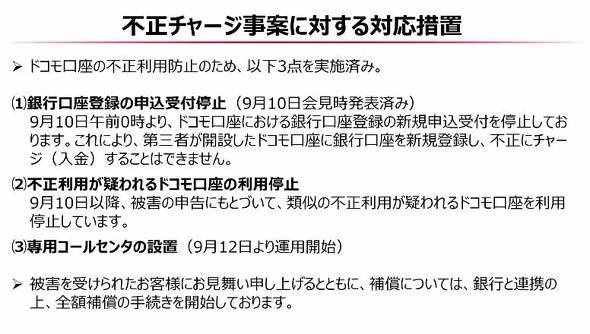
今後新たに被害が発生する可能性についてドコモは「完全に起こり得ないと言い切れるものではないが、(被害があった銀行からの)チャージを停止しており、(不正が)疑われるアカウントにはロックをかけている。ほぼほぼ新しい被害は出てこないだろう」としている。銀行からの被害申告によっては被害額などが上下する可能性がある。
ドコモは今後、9月末までにオンラインでの本人確認の仕組み「eKYC」を導入。口座をアカウントに新規登録した際に本人確認を行う他、既に登録済みのユーザーも改めて本人確認を実施する予定。将来的にはSMS認証も導入するとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR