




















IIJ、スタンドアロン方式の5G対応eSIMを開発 ローカル5G構築で有利
インターネットイニシアティブ(IIJ)は11月2日、“フル5G”とも呼ばれるスタンドアロン(SA)方式の5Gに対応したeSIMを開発し、市販のスマートフォンで動作検証を完了したと発表した。同検証を完了したのは国内初(同社調べ)。
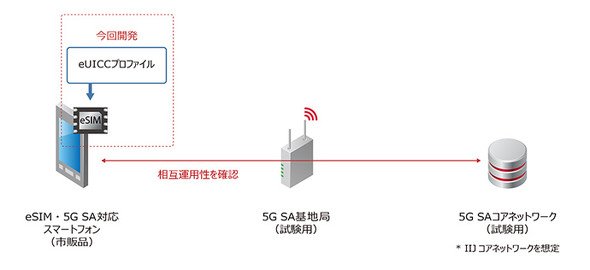 スタンドアロン(SA)方式の5Gに対応したeSIMを開発し、市販のスマートフォンで動作検証
SA方式の5G接続サービスに必要な要素技術を確立した。eSIMの開発では、SIMカードベンダーのドイツG+D Mobile Securityと協力。SIMカードに保存されている加入者識別情報を暗号化するなど、特にセキュリティの強化を図ったという。
大手通信キャリアが2020年11月現在で提供している5Gサービスは、4Gの基地局を5G対応に拡張したノンスタンドアロン(NSA)方式が主流。NSA方式は4Gと5Gの基地局の二重投資となることから、工場や医療現場など特定のエリアで法人が自ら基地局を整備して自社ネットワークに活用する「ローカル5G」での導入が難しかった。
SA方式は5Gの基地局のみで運用できる他、5Gの高速通信、低遅延、多数同時接続といった性能の発揮にも有利なことから、ローカル5GではSA方式の導入が有望視されているという。
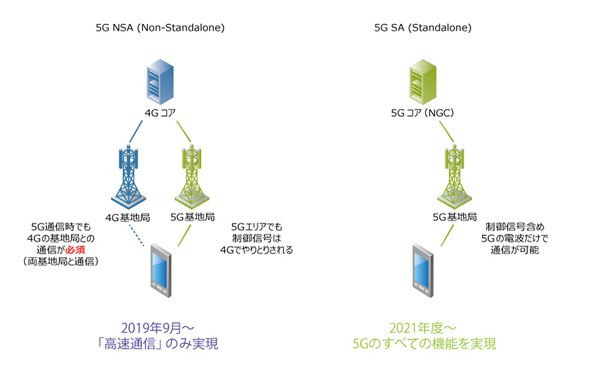 SA方式は5Gの基地局のみで運用可能
IIJはフルMVNO事業で提供するサービスや、ローカル5GのIoT、M2M(Machine to Machine)デバイスでeSIMの活用を想定。プラスチックカード型のSIMもSA方式の5G対応を進めるとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR