




















Facebookから流出した5億超データに自分の携帯番号があるか検索可能に HIBPが公開
自分の個人情報が漏えいしているかどうかをメールアカウントを入力することで確認できるWebサイトHave I Been Pwned(HIBP)を非営利で運営しているセキュリティ研究者トロイ・ハント氏は4月6日(現地時間)、米Facebookの5.33億人以上の個人情報が犯罪サイトで公開されたという報道を受け、この問題を携帯電話番号でも確認できるようにしたと発表した。
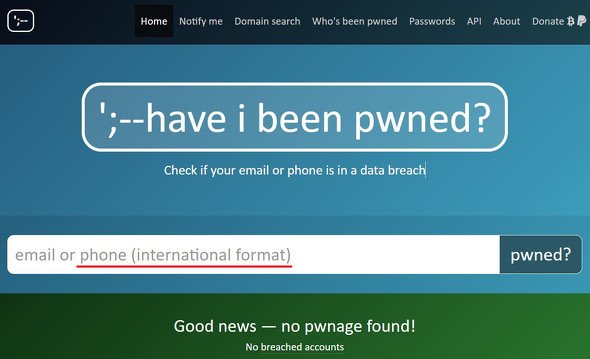 これまで「email address」となっていた入力枠が「email or phone(international format)」になった
Twitterのアンケートでユーザーの意見を聞いたところ、携帯番号での検索機能追加を希望する声が圧倒的に多かった。また、この問題が報じられてから同サイトのクローンサイトも増えたが、それらのクローンの信頼性は不明なので、HIBPでメールアドレスだけでなく携帯番号でも検索できるようにすることにしたという。
同氏に送られてきたというFacebookから流出したとみられる膨大な量の個人データに含まれる携帯番号がすべて国番号と市外局番を含むものであったため、機能追加が可能だった。ただし、まだ携帯番号を入力して確認できるのは、Facebookから流出したかどうかのみ。
確認するには、Have I Been Pwned(HIBP)に国番号から自分の携帯番号を入力するだけだ。日本の国番号は「+81」なので、例えば「080-1234-5678」という番号であれば、「818012345678」と「080」の頭の0は抜いて入力する。
流出したことが分かっても、携帯番号はそう簡単に変えられるものではないが、分かっていればロボコールなどへの対策も立てられる。
そもそもHIBP自体が信用できるのか、携帯番号を入力しても安全なのかと思うのであれば、FAQなどを読んで自分で判断することをお勧めする。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR