




















カプコン、不正アクセス被害の調査結果を公表 旧型VPN装置にサイバー攻撃
2020年11月にカプコンが不正アクセスを受け、個人情報が流出した問題で、同社は4月13日、北米の現地法人に設置していた旧型VPN装置へのサイバー攻撃が原因とする調査結果を公表した。流出を確認した個人情報は計1万5649人。
 カプコンのオフィス(出典:公式ページ)
調査結果によると20年10月、北米の現地法人「Capcom U.S.A., Inc.」にある予備の旧型VPN装置がサイバー攻撃を受けたという。攻撃者は北米を経由して社内ネットワークに侵入。米国や日本の機器を乗っ取り、個人情報を取得したと結論付けた。
旧型のVPN装置を設置していた理由についてカプコンは「既に別型の新たなVPN装置を導入済みだったが、新型コロナウイルスの感染拡大でネットワーク負荷の増大し、通信障害などが発生した際の緊急避難用だった」と説明。旧型機器は北米の現地法人にのみ残存していたが「既に廃棄済み」(同)としている。
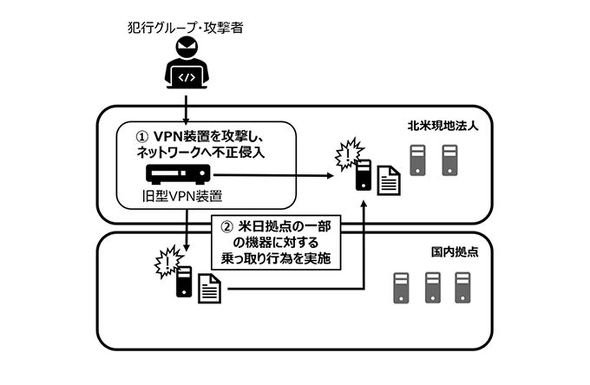 攻撃被害のイメージ図
カプコンは外部との接続を常時監視するシステムの導入や、サイバーセキュリティを専門とする立命館大学の上原哲太郎教授ら外部有識者などで構成する「セキュリティ監督委員会」を定期的に開催することなどで再発防止に努める。
カプコンは、ハッカー集団「Ragnar Locker」が同社に11.5億円の身代金を要求し、同社が支払いを拒否したとする一部報道にも言及。同社は「ランサムウェアに感染した機器上に攻撃者からのメッセージファイルが残っており、攻撃者との交渉に向けたコンタクトを要求されたことは事実」とした上で「ファイルには身代金額の記載はなく、当社では金額を確知していない」とコメントした。警察と相談し、攻撃者と交渉しない方針を決めたため、コンタクトも一切取っていないという。
カプコンは「多大なるご心配とご迷惑をおかけし、あらためておわび申しあげます」と謝罪。「今回の事態を真摯に受け止め、警察をはじめとする各国の関係当局からの要請や指示には適正に対応を行うとともに、デジタルコンテンツを扱う企業として、より一層の管理体制の強化に努め、犯罪行為に対しては関係機関との連携の下、厳正に対処してまいります」としている。
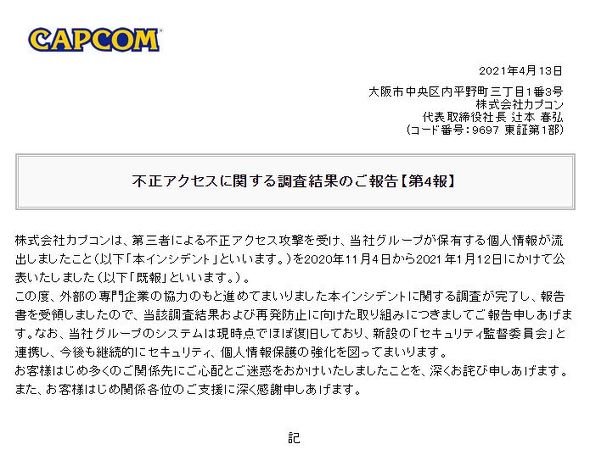 プレスリリース
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR