




















CloseBox
Apple WatchでiPhoneのFace IDアンロックを初体験して分かったこと Apple Watchはもはや必須(2/3 ページ)
iPhoneをApple Watchマスクアンロックに設定する
設定>一般>ソフトウェア・アップデートでiOS 14.5にアップデートすると、wachアプリからwatchOS 7.4がインストール可能になるので、実行する。
次に、設定>Face IDとパスコードをスクロールダウンしていき、「APPLE WATCHでロック解除」を見つける。そこにペアリングされているApple Watchが表示されているので、その右側にあるトグルを緑色になるようスイッチする。デフォルトではApple Watchによるロック解除はオフなのだ。
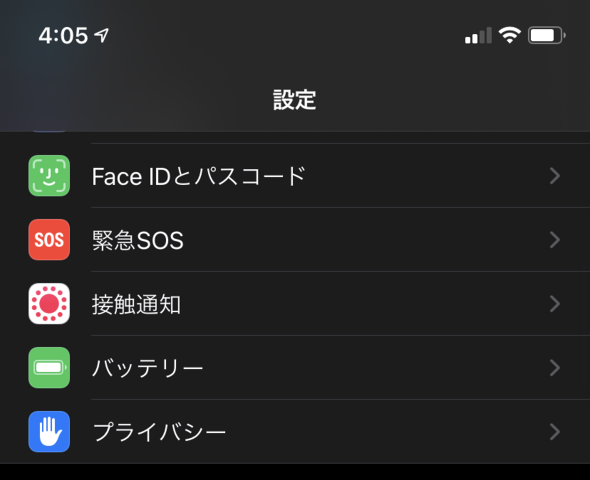
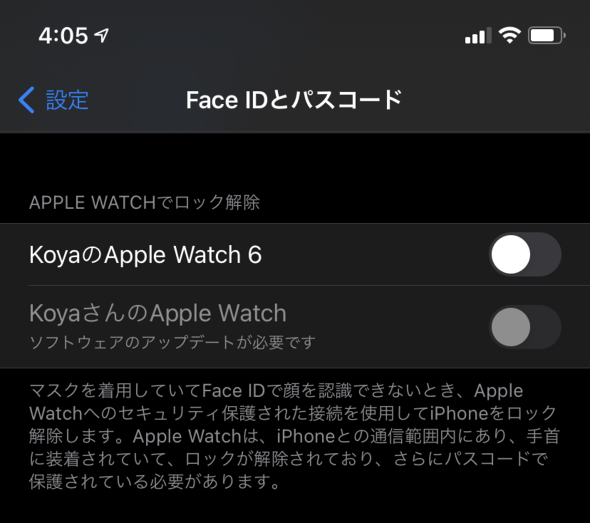 ロック解除はデフォルトでオフ
マスクを着用していてFace IDで顔を認識できないとき、Apple Watchのセキュリティー保護された接続を使用してiPhoneをロック解除します。Apple Watchは、iPhoneとの通信範囲内にあり、手首に装着されていて、ロックが解除されており、さらにパスコードで保護されている必要があります。
という説明がある。
スイッチをオンにすると、下記の警告が出る。
マスクを着用した顔が検出されるとKoyaのApple Watch 6でiPhoneのロックが解除されます
マスクを着用しているとFace IDであなたの顔を認識できないので、Watchが近くにあってロック解除されているときにマスクをしている顔が検知されると、それがあなたの顔でなくてもiPhoneのロックが解除されます。意図せずにロックが解除された場合は、Watch上の触覚及び通知によりiPhoneを再びロックすることができます。
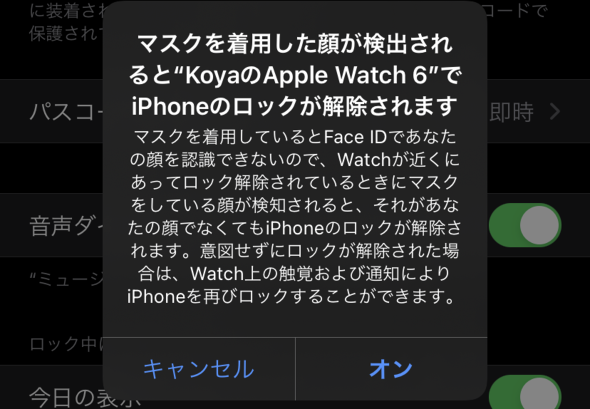 警告
つまり、マスクしている顔は、それが自分のものでなくても有効であるということだ。これは他の人が周囲にいる場合には危険だ。間違ったら再ロックする必要がある。
マスクをした状態ではFace IDでマスクが覆われていないところだけ認識して、さらにApple Watch装着による本人性を追加してセキュリティを高めているのかと想像していたが、そうではないのだ。これは注意が必要だ。
Copyright © ITmedia, Inc. All Rights Reserved.


CloseBox
24年前に創刊した雑誌MacUserの編集後記のコーナー名を流用。意味はウィンドウを閉じるボタン。主にApple関連コラム置き場として使います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
auメールで朝から障害 全国で利用しづらい状況に
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR