




















クライアント管理サービスのKaseyaに大規模ランサムウェア攻撃 またREvilの可能性
クライアント管理サービスを手掛けるKaseyaは7月2日の午後(米東部時間、米独立記念日の週末前の金曜)、同社のIT環境管理・自動化サービス「VSA」のオンプレミス版が「高度なサイバー攻撃の犠牲になった」と発表した。SaaSサーバも念の為オフラインにした(影響を受ける顧客は世界で約3万6000)。同社は約40の顧客が影響を受けたことを確認しており、保護のためすべての顧客にVSAを停止するよう呼び掛けた。
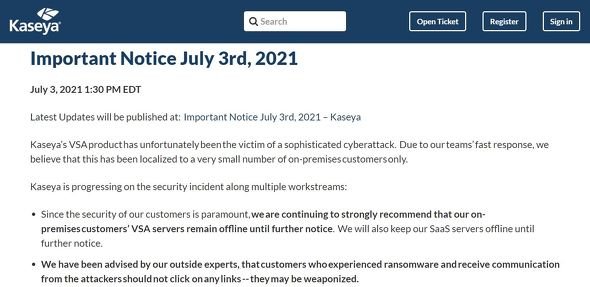
同社の情報更新ページには3日午後1時現在、「Kaseyaからの通知があるまでVSAをオフラインのままにしてください」とある。ランサムウェアの犠牲になった顧客に対しては、攻撃者からの通告をクリックしないよう呼び掛けている。この通告自体もマルウェアである可能性があるという。
この件で顧客をサポートし、Kaseyaとも協力しているセキュリティ企業のHuntress Labsは、このランサムウェア攻撃は5月にJBSを攻撃したのと同じ犯罪集団「REvil」が関わっている可能性が高いとしている。REvilはロシアを拠点としているとみられている。
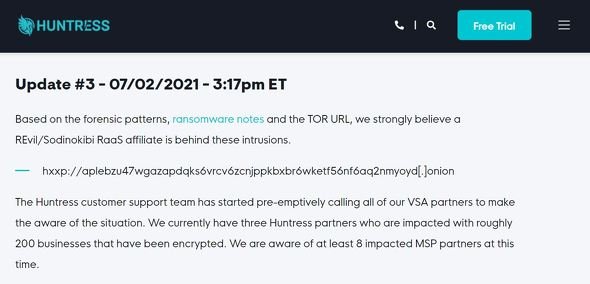
技術情報サイトのBleeping Computerによると、この攻撃は6つのMSPを標的にし、それを使っている200社もの企業のデータが暗号化されたという。
英セキュリティ企業Sophosのディレクター、マーク・ローマン氏は「身代金は4万4999ドルだ」とツイートした。添えられた脅迫状では、身代金は仮想通貨の「Monero」で要求されている。
米司法省(DoJ)は6月、米石油移送パイプライン大手のColonial Pipelineがビットコインで支払ったランサムウェアの身代金の秘密鍵を米連邦捜査局(FBI)が持つことで、身代金の一部を差し押さえたと発表した。Moneroの仕組みではこうした対策はできない。
Kaseyaは米連邦捜査局(FBI)および米国土安全保障省のサイバーセキュリティ機関CISAと協力している。
【7月5日午前9時UPDATE】Kaseyaは4日午後5時30分の更新で、アジア太平洋地域のSaaSの再開予定を日本時間の5日午後5時~6日午前9時と発表した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR