




















セブン-イレブンがTwitterキャンペーン取り下げで謝罪 過大な権限要求は「設定ミスだった」
セブン-イレブン・ジャパンは7月15日、「セブン-イレブンの日」のキャンペーンに伴い、Twitterアカウントと連携するユーザーに対し過剰な権限を求める設定となっていたことについて謝罪した。原因について同社は「Twitterから外部アプリへ求める権限を誤って設定していたため」と説明した。
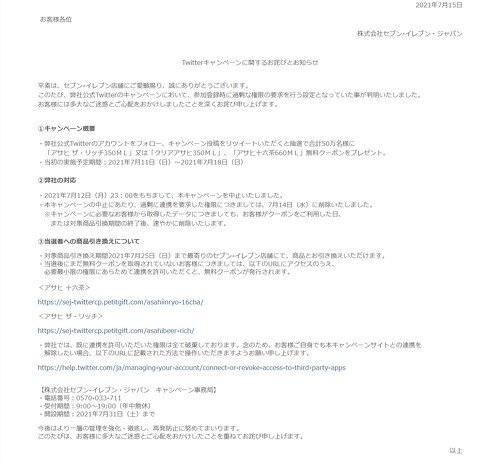 プレスリリース全文
「本来、ユーザーに求める権限は、一番権限の低い設定である『Read Only』で良かったところ、社内での確認が不十分であったため、意図せず一番権限の高い『Read, write and access Direct Messages』で設定をしてしまった」と同社は経緯を話した。キャンペーンアプリの開発や設定は、同社のシステム開発部門が担当していたという。
外部アプリをTwitterに連携させる際は、外部アプリに与える権限を3種類から選べる。「Read Only」はツイートやプロフィール情報の閲覧許可、「Read and write」は閲覧許可とツイートの投稿やプロフィール情報の更新許可、「Read, write and access Direct Messages」はそれらに加えてダイレクトメッセージの閲覧と送信も許可する。
権限要求について指摘があった後、同社は12日にキャンペーンを中止。「一部のユーザーに誤解を与えてしまったため」という。過剰に要求していた権限も14日に削除したとしている。
すでに商品が当選したユーザーに関しては、25日までセブン-イレブン店舗で商品の交換を受け付けるとし、その際に求める権限は一番最小の「Read Only」だという。取得したデータも、ユーザーがクーポンを利用した日、または商品の引換期間終了後、速やかに削除するとしてる。
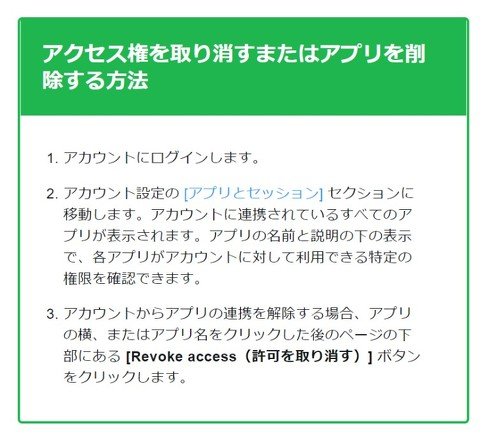 Twitterアカウントと外部アプリの連携解除の方法(Twitterの公式Webサイトから引用)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
Discord、公開サーバの会話をGoogle検索などの対象に プライバシーへの懸念も
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR